Pahami mengapa SPF atau DKIM pass belum cukup tanpa alignment, bedakan penilaian pesan dari kebijakan penerima, dan siapkan inventaris pengirim serta laporan.
Mulai dari domain yang dilihat penerima
Email bisnis dapat dikirim melalui kotak surat karyawan, aplikasi transaksi, layanan buletin, dan sistem dukungan pelanggan. Semuanya mungkin memakai nama perusahaan pada kolom pengirim, tetapi hubungan teknis di belakangnya berbeda. DMARC membantu menilai penggunaan domain pada From melalui hasil autentikasi yang selaras. Bagi pemilik usaha, pertanyaan awalnya bukan sekadar apakah sebuah record sudah ada, melainkan apakah seluruh jalur pengirim yang sah mempunyai identitas serta pengaturan yang cocok dengan domain yang ditampilkan kepada penerima.
Acuan utama artikel ini adalah RFC 9989 yang terbit Mei 2026 dan menggantikan RFC 7489 serta 9091. Laporan agregat dibahas tersendiri dalam RFC 9990. Penyebutan standar baru tidak berarti setiap layanan telah menerapkan semua rinciannya secara bersamaan. Panduan operasional penyedia tetap perlu dibaca untuk lingkungan yang digunakan. Artikel ini menjelaskan konsep dan persiapan peninjauan, tanpa memberikan record siap tempel atau mengubah kebijakan email suatu domain sebelum daftar sumber pengiriman serta dampaknya dipahami.
Autentikasi yang lulus masih mempunyai identitas tertentu
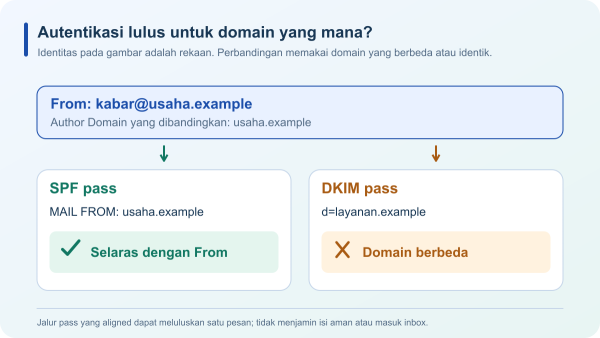
Dokumentasi Microsoft membedakan domain MAIL FROM yang dipakai dalam pengiriman SMTP dari domain From yang terlihat pada aplikasi email. SPF menilai sumber terhadap domain yang terkait dengan pengiriman itu. DKIM menghubungkan hasil tanda tangan dengan domain penanda tangan, yang dinyatakan melalui nilai d pada header tanda tangan. Hasil pass perlu dibaca bersama identitas yang diperiksa. Kata pass tanpa nama domain tidak cukup untuk menjelaskan apakah autentikasi tersebut berhubungan dengan perusahaan yang terlihat sebagai pengirim.
Gunakan contoh rekaan: From memakai kabar@usaha.example, sedangkan tanda tangan DKIM yang valid memakai domain layanan.example. Tanda tangan itu dapat sah untuk domain penanda tangannya, tetapi tidak otomatis selaras dengan usaha.example. Sebaliknya, domain MAIL FROM usaha.example yang lulus SPF menyediakan jalur penilaian lain. Contoh ini hanya ilustrasi hubungan identitas, bukan hasil uji pesan nyata. Pemisahan tersebut membantu tim menanyakan bagian yang tepat kepada pengelola layanan pihak ketiga, bukan langsung menganggap seluruh sistem autentikasi sedang gagal.
Alignment menghubungkan hasil dengan Author Domain
RFC 9989 menjelaskan alignment antara identitas yang telah terautentikasi dan Author Domain pada From. Mode strict meminta kesamaan domain, sedangkan mode relaxed menggunakan hubungan Organizational Domain menurut mekanisme standar. Jangan membuat aturan sendiri yang hanya membandingkan dua bagian nama paling akhir atau mencocokkan potongan teks. Struktur nama serta penentuan domain organisasi perlu mengikuti implementasi yang sesuai. Kesamaan merek pada tampilan pengirim bukan pengganti hubungan domain yang benar-benar dinilai oleh mekanisme ini.
Dalam evaluasi satu pesan yang valid, salah satu jalur autentikasi yang lulus dan aligned dapat menghasilkan DMARC pass. Itu berbeda dari menyatakan rancangan pengiriman sudah lengkap jika hanya satu jalur disiapkan. Standar partisipasi penuh menguraikan persiapan SPF, DKIM, kebijakan, serta pengelolaan laporan; khususnya jangan merancang kebijakan reject dengan mengandalkan SPF saja. Bawalah hasil per pesan dan rancangan penerapan sebagai dua bahan peninjauan yang berbeda, sehingga kelulusan contoh tidak disalahartikan sebagai bukti seluruh pengirim sudah siap.
Bedakan hasil pemeriksaan dari kebijakan penanganan
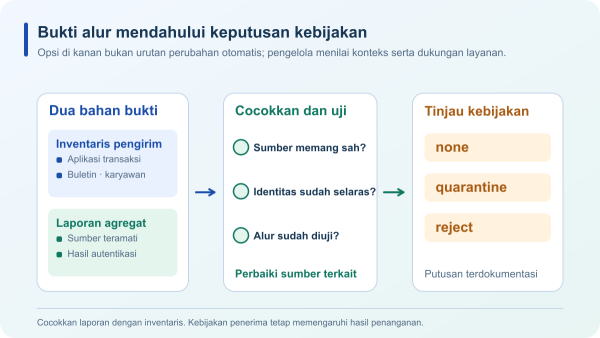
Nilai p pada kebijakan DMARC menyatakan preferensi pemilik domain untuk pesan yang tidak lulus validasi. None tidak menyatakan preferensi penanganan khusus, quarantine menyatakan kecurigaan, dan reject menyatakan bahwa penggunaan domain pada kegagalan tersebut dianggap tidak sah. Namun penerima mempunyai kebijakan lokal dalam mengambil keputusan penanganan. Karena itu, jangan menjanjikan bahwa satu nilai DNS pasti menghasilkan lokasi folder atau tindakan identik pada setiap layanan penerima yang ditemui pelanggan.
Hasil DMARC juga tidak menyatakan bahwa isi pesan benar, tautannya aman, atau orang yang memakai alamat itu dapat dipercaya untuk semua urusan. Cakupannya adalah penggunaan domain dalam mekanisme autentikasi, bukan penilaian menyeluruh terhadap isi dan maksud pengirim. Jelaskan batas ini kepada tim layanan pelanggan agar mereka tidak memakai satu hasil teknis sebagai pengganti peninjauan pesan yang mencurigakan. Dalam laporan internal, pisahkan hasil autentikasi, alignment, dan tindakan akhir supaya hubungan ketiganya tidak tercampur menjadi satu label umum.
Inventaris pengirim menghindari perubahan yang terlalu sempit
Sebelum meninjau kebijakan, buat daftar alur yang memang digunakan usaha. Contohnya meliputi pesan karyawan, konfirmasi transaksi, pemberitahuan dari website, pengingat layanan, dan kampanye berkala. Untuk masing-masing alur, tulis penanggung jawab, penyedia pengiriman, domain From, serta identitas autentikasi yang dapat dikonfirmasi pengelola. Jangan mengisi berdasarkan perkiraan nama aplikasi. Layanan yang tampil sama di dashboard dapat mempunyai jalur pengiriman berbeda, terutama ketika perusahaan memakai beberapa sistem atau telah berganti penyedia tanpa menutup konfigurasi lama.
Lengkapi inventaris dengan jenis bukti dan waktu pemeriksaan. Sebutkan mana yang sudah diuji pada lingkungan yang disetujui dan mana yang masih menunggu konfirmasi penyedia. Hindari membagikan isi email pelanggan atau bahan akun saat mendiskusikan contoh; gunakan identitas rekaan untuk latihan. Daftar yang dapat ditinjau membantu ketika suatu sumber sah belum aligned. Perbaikan kemudian diarahkan pada sumber tersebut, bukan menurunkan seluruh kebijakan secara otomatis atau menambahkan izin luas hanya untuk menghilangkan satu gejala yang belum dipahami penyebabnya.
Laporan agregat memberi pola untuk ditelusuri
RFC 9990 menjelaskan laporan agregat sebagai sarana melihat aliran pesan, hasil autentikasi, dan dampak kebijakan. Gunakan informasi tersebut untuk mencocokkan sumber yang teramati dengan inventaris, lalu menandai bagian yang perlu diselidiki. Laporan bukan daftar pengirim sah yang sudah otomatis disahkan perusahaan. Sumber yang belum dikenal dapat berarti layanan yang belum tercatat, konfigurasi yang tertinggal, atau penggunaan domain yang tidak diharapkan. Kesimpulan memerlukan konteks dari pihak yang mengelola alur bisnis terkait.
Panduan Google menyarankan tujuan khusus untuk mengelola laporan dan meninjau autentikasi pengirim pihak ketiga. Tentukan siapa menerima, membaca, dan menindaklanjuti laporan, bukan hanya menambahkan alamat tujuan lalu membiarkannya penuh. Catat rentang waktu serta penerima pelapor yang tercakup saat menyimpulkan hasil. Ketiadaan keluhan pelanggan atau berkurangnya jumlah laporan belum membuktikan semua jalur sehat. Tim perlu mengetahui bukti yang benar-benar tersedia dan bagian yang belum teramati sebelum memakai laporan sebagai dasar perubahan berikutnya.
Rencanakan perubahan bersama pemilik tiap alur
Setelah sumber sah dan persoalan alignment dipahami, susun rencana perbaikan dengan pengelola yang berwenang. Tetapkan sasaran, perubahan yang diperlukan pada pengirim, serta cara menguji hasil sebelum kebijakan diperluas. Sediakan rencana pemulihan sesuai rancangan layanan bila dampak yang tidak diharapkan muncul. Artikel ini tidak menetapkan urutan nilai kebijakan atau tenggat tunggal untuk semua organisasi. Kesiapan ditentukan dari bukti pengiriman yang mewakili kebutuhan usaha dan dukungan implementasi yang benar-benar dipakai.
Perhatikan alur yang jarang berjalan, misalnya kampanye musiman atau pemberitahuan yang hanya dikirim pada akhir periode. Pengamatan singkat pada hari biasa dapat melewatkan sumber tersebut. Libatkan tim yang mengelolanya dan tentukan cara verifikasi yang sesuai tanpa mengirim pesan percobaan sembarangan kepada pelanggan. Simpan keputusan serta penanggung jawab agar penggantian vendor berikutnya tidak mengulang kebingungan yang sama. Pengelolaan DMARC akan lebih terarah ketika perubahan identitas pengirim ikut menjadi bagian dari serah-terima aplikasi serta layanan email perusahaan.
Jadikan hasil peninjauan mudah diperiksa ulang
Laporan akhir sebaiknya memisahkan inventaris yang sudah dikonfirmasi, hasil uji per alur, ringkasan laporan agregat, serta keputusan kebijakan yang disetujui. Tulis waktu beserta zona waktu dan catat batas pengamatan. Jika dukungan fitur standar baru belum dikonfirmasi oleh penyedia, nyatakan bagian itu sebagai pertanyaan yang masih perlu dijawab. Dengan catatan tersebut, anggota tim lain dapat memeriksa alasan keputusan tanpa harus menafsirkan ulang kumpulan pesan galat atau mengandalkan seseorang yang kebetulan melakukan pemasangan awal.
Untuk mendiskusikan kebutuhan komunikasi usaha, kunjungi JagoWeb https://www.jagoweb.com/ serta halaman Email Hosting https://www.jagoweb.com/email-hosting. Bawa daftar sumber pengiriman dan pembagian pengelolaan domain Anda. Tanyakan lingkup bantuan serta dukungan pengaturan pada layanan yang digunakan, tanpa menganggap semua paket mempunyai perilaku yang sama. Pemisahan autentikasi, alignment, kebijakan, dan laporan membantu perusahaan membahas masalah dengan bukti yang tepat, sekaligus menjaga agar perubahan DMARC direncanakan menurut alur bisnis yang memang harus tetap berjalan.