Pahami peran kunci host dan kunci pengguna pada SSH, arti catatan known_hosts, serta cara membaca perubahan identitas server sebelum menyetujui koneksi.
Sambungan terenkripsi juga memerlukan tujuan yang benar
Ketika mengelola VPS, pengguna biasanya memikirkan akun yang dipakai untuk masuk dan perintah yang akan dijalankan. Ada pertanyaan lain yang sama pentingnya: apakah komputer yang dihubungi benar-benar server yang dimaksud? Kunci host SSH membantu klien mengenali identitas server. Jika peran ini tercampur dengan kunci pengguna, pesan peringatan dapat disalahartikan sebagai kegagalan akun biasa. Memahami dua arah identitas membuat laporan gangguan lebih jelas sebelum tim mengubah pengaturan apa pun.
Artikel ini menjelaskan konsep OpenSSH tanpa membuka kunci, berkas akun, atau konfigurasi nyata. Tidak ada koneksi SSH yang dicoba. Nama tujuan dan fingerprint pada ilustrasi hanya mewakili hubungan antarbagian, bukan data siap pakai untuk sebuah VPS. Gunakan dokumentasi serta saluran pengelolaan layanan yang memang dipercaya untuk rincian server aktual. Tujuannya membantu pemilik situs dan pengembang membahas bukti identitas, bukan mengajarkan cara melewati pemeriksaan agar sambungan segera tersambung.
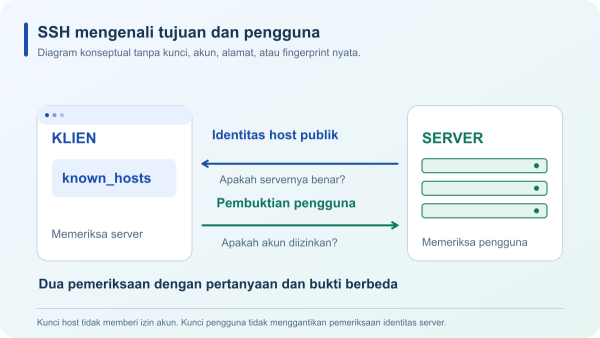
Kunci host menjawab siapa server yang dihubungi
Manual OpenSSH menjelaskan pemeriksaan identitas host dan penyimpanan informasi host yang dikenal. Dalam hubungan ini, server menyajikan identitas melalui kunci host publiknya dan klien membandingkannya dengan pengetahuan yang dimiliki. Fingerprint adalah bentuk ringkas yang dipakai untuk membicarakan kunci tersebut. Ia perlu dibandingkan terhadap sumber yang dipercaya. Deretan karakter yang terlihat meyakinkan pada layar belum menjadi bukti dengan sendirinya apabila tidak diketahui bagaimana nilai pembanding diperoleh.
Pertimbangkan pekerjaan pemeliharaan yang melibatkan beberapa VPS. Nama host, alamat, port, dan tujuan pekerjaan perlu dicatat agar tim tidak membandingkan fingerprint untuk mesin yang berbeda. Jika ada lompatan tujuan atau perubahan alamat yang direncanakan, catat konteksnya. Kebingungan tujuan dapat menimbulkan kesimpulan yang salah meskipun aplikasi menampilkan pesan teknis dengan benar. Peninjauan identitas dimulai dari memastikan apa yang memang hendak dihubungi, bukan dari menganggap setiap alamat yang merespons sudah sesuai.
Kunci pengguna menjawab siapa yang meminta masuk
Autentikasi kunci publik pengguna mempunyai tugas berbeda. Manual ssh menjelaskan bahwa server memeriksa apakah kunci publik yang berhubungan dengan pembuktian pengguna diizinkan untuk akun tersebut. Dengan demikian, pengenalan server dan pemberian akses pengguna adalah dua pemeriksaan. Pengguna yang memiliki identitas akun yang benar tetap perlu memastikan tujuan servernya benar. Sebaliknya, mengenali kunci host tidak dengan sendirinya memberi izin menjalankan pekerjaan di dalam akun server.
Dalam dokumentasi operasional, pisahkan istilah agar tidak membingungkan. Permintaan memperbarui identitas server tidak sama dengan permintaan mengganti kunci pengguna. Demikian pula, berkas yang mencatat host dikenal mempunyai tujuan berbeda dari daftar kunci pengguna yang diizinkan pada server. Pemisahan ini membantu tim menentukan penanggung jawab serta bukti yang dibutuhkan. Hindari meminta seseorang membagikan bahan kunci pribadi hanya untuk menjelaskan pesan perubahan identitas host; informasi tujuan dan fingerprint publik yang relevan merupakan konteks yang berbeda.
known_hosts adalah catatan kepercayaan pada sisi klien
OpenSSH memakai known_hosts sebagai salah satu tempat menyimpan kunci host yang telah dikenal. Manual juga menjelaskan pemeriksaan terhadap catatan host pada tingkat sistem. Konfigurasi aktual dapat menentukan lokasi serta perilakunya. Karena itu, jangan menganggap setiap aplikasi di semua perangkat memakai penyimpanan identik. Pembahasan ini merujuk pada konsep OpenSSH, sedangkan aplikasi pengelola berkas atau klien lain dapat menyediakan cara penyimpanan dan tampilan yang berbeda untuk fungsi pengenalan server yang serupa.
Catatan tersebut memberi konteks ketika sambungan berikutnya dilakukan. Jika kunci yang disajikan berubah, klien dapat menampilkan peringatan atau menolak sesuai pengaturannya. Perubahan catatan perlu dipahami sebagai keputusan kepercayaan, bukan sekadar pembersihan pesan galat. Dalam serah-terima perangkat kerja, jelaskan siapa yang menetapkan nilai awal dan dari mana bukti pembandingnya berasal. Catatan yang rapi membantu membedakan perubahan yang memang dikelola dari kejadian yang belum mempunyai penjelasan memadai.
Host baru dan host berubah merupakan keadaan berbeda
Manual ssh_config membedakan perilaku untuk kunci host baru dan kunci host yang berubah. Misalnya, pilihan accept-new dapat menerima kunci baru tetapi tidak mengizinkan perubahan kunci host yang sudah dikenal. Pilihan ask dan yes juga mempunyai perilaku tersendiri terhadap penambahan host. Intinya, belum mempunyai catatan dan mempunyai catatan yang tidak cocok adalah dua keadaan yang perlu dibaca berbeda. Jangan menggunakan satu penjelasan umum bahwa aplikasi hanya meminta persetujuan biasa untuk keduanya.
Artikel ini tidak menyarankan mengganti opsi tersebut sebagai perbaikan universal. Pengaturan harus mengikuti rancangan pengelolaan serta kebijakan layanan yang digunakan. Jika tim membutuhkan alur otomatis, bukti identitas dan cara pemeliharaan catatannya perlu dirancang terlebih dahulu. Keinginan mengurangi pertanyaan interaktif tidak menghapus kebutuhan mengetahui server yang dihubungi. Gunakan perbedaan keadaan sebagai bahan menulis kriteria yang dapat diperiksa, misalnya apa yang harus terjadi ketika server lama tiba-tiba menyajikan identitas yang berbeda.
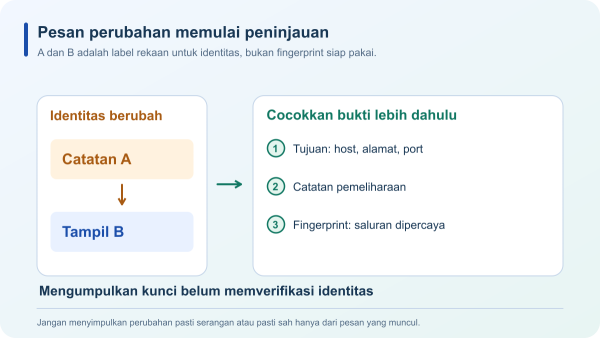
Perubahan sah tetap memerlukan penjelasan yang cocok
Penggantian mesin, pemasangan ulang, atau rotasi kunci yang direncanakan dapat menjadi konteks perubahan identitas. Namun pesan perubahan saja tidak membuktikan salah satu peristiwa tersebut benar-benar terjadi. Cocokkan dengan catatan pekerjaan, tujuan server, serta fingerprint yang dikonfirmasi melalui saluran pengelolaan yang sudah dipercaya. Bila penjelasan belum cocok, penanggung jawab perlu menyelidiki lebih lanjut sebelum keputusan kepercayaan baru dibuat. Ini proses peninjauan bukti, bukan penetapan bahwa setiap perubahan pasti serangan atau pasti pemeliharaan.
Hindari memakai percobaan ulang ke tujuan yang sama sebagai satu-satunya pembuktian. Jika sumber identitas belum dipercaya, pengulangan hanya dapat memberikan informasi yang sama dari sumber yang sama. Manual ssh-keyscan secara khusus mengingatkan bahwa membangun catatan dari hasil pemindaian tanpa memverifikasi kunci dapat membuka risiko penyamaran perantara. Pengumpulan kunci dan verifikasi kunci adalah pekerjaan yang berbeda. Perbedaan itu tetap penting walaupun nilai yang diperoleh terlihat stabil pada beberapa percobaan berurutan.
Susun laporan yang membantu pengelola mengambil keputusan
Laporan awal sebaiknya menyebut tujuan yang diharapkan, aplikasi dan versinya, waktu kejadian beserta zona waktu, serta pesan yang relevan. Tambahkan konteks apakah ada pekerjaan pemeliharaan yang sudah diumumkan. Jangan menyalin informasi rahasia ke saluran terbuka. Penanggung jawab dapat menentukan bukti publik atau rincian tambahan yang diperlukan setelah memahami tahap kegagalannya. Cara ini membuat pembicaraan tetap fokus pada identitas server, tanpa mencampurkan semua masalah sambungan dengan penggantian bahan akun.
Sesudah perubahan sah dikonfirmasi, dokumentasikan keputusan serta cakupan tujuan yang terpengaruh. Pembaruan catatan perlu dilakukan oleh pengelola yang berwenang dengan prosedur yang sesuai, kemudian hasilnya ditinjau. Artikel ini tidak memberikan perintah penghapusan massal known_hosts atau perubahan konfigurasi untuk mengabaikan pengecekan. Pemeliharaan yang terarah membantu menjaga pengetahuan tentang host lain tetap berguna dan memberi jejak mengapa kepercayaan pada satu tujuan tertentu diperbarui pada waktu tersebut.
Jadikan identitas server bagian dari serah-terima VPS
Saat menyerahkan pengelolaan VPS kepada anggota tim lain, sertakan cara memperoleh fingerprint melalui saluran yang dipercaya, tujuan layanan, serta penanggung jawab perubahan. Pisahkan catatan tersebut dari bahan autentikasi pengguna. Uji pemahaman melalui skenario rekaan host baru dan host berubah sebelum pekerjaan penting bergantung pada sambungan otomatis. Dengan begitu, tim mengetahui pertanyaan yang harus dijawab dan tidak hanya menghafal urutan menekan tombol ketika aplikasi menampilkan pesan yang belum pernah dilihat sebelumnya.
Untuk mendiskusikan pengelolaan situs usaha, kunjungi JagoWeb https://www.jagoweb.com/ dan halaman Website Perusahaan https://www.jagoweb.com/website-perusahaan. Jelaskan pembagian tanggung jawab aplikasi, server, dan akses dalam tim Anda. Tanyakan bagaimana identitas tujuan serta perubahan pemeliharaan akan dikomunikasikan pada layanan yang digunakan. Artikel ini tidak mengklaim metode akses tersedia pada semua paket. Gunakan pemisahan kunci host, kunci pengguna, dan catatan host sebagai dasar meminta alur yang jelas serta bukti yang sesuai.