CSP Report-Only untuk Website Bisnis: Membaca Temuan Sebelum Menegakkan Kebijakan
Bedakan CSP Report-Only dan CSP yang ditegakkan, siapkan inventaris sumber, lalu tinjau pelaporan serta alur pengguna sebelum menyetujui perubahan.
Mulai dari sumber yang benar-benar dipakai halaman
Halaman website dapat memuat gambar, gaya, font, skrip, atau komponen dari beberapa sumber. Pada website bisnis, pemilik mungkin mengenali tombol peta dan formulir kontak, tetapi tidak selalu mengetahui ketergantungan teknis di balik tampilannya. Content Security Policy atau CSP berkaitan dengan pengendalian sumber serta perilaku tertentu pada halaman. Sebelum menetapkan kebijakan, tim perlu memahami komponen yang memang dibutuhkan agar keputusan tidak hanya mengikuti contoh konfigurasi yang ditemukan di tempat lain.
Pembahasan ini membantu pemilik website menilai rencana pengamatan dan penegakan bersama pengembang. Ia bukan konfigurasi siap salin untuk server aktif. Contoh formulir, peta, dan font bersifat hipotetis serta tidak menunjukkan fitur yang pasti ada pada suatu paket hosting. Tujuan utamanya ialah membangun hubungan yang jelas antara kebutuhan halaman, aturan yang hendak diuji, temuan yang dikumpulkan, dan bukti bahwa pekerjaan pengguna tetap dapat diselesaikan setelah keputusan teknis dilakukan.
Bedakan mengamati kebijakan dan menegakkannya
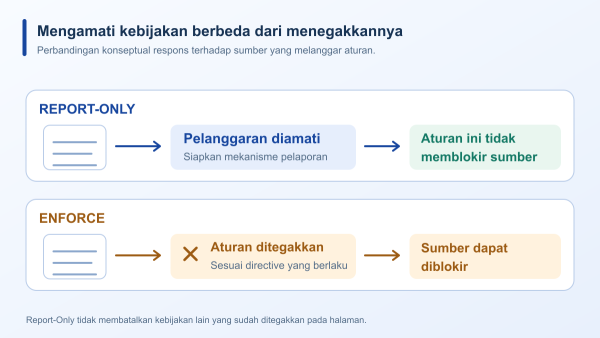
Dokumentasi MDN menjelaskan Content-Security-Policy-Report-Only sebagai header respons untuk mengamati pelanggaran kebijakan tanpa menegakkan kebijakan tersebut. Mode ini membantu meninjau perkiraan dampak sebelum aturan tertentu diterapkan sebagai Content-Security-Policy yang ditegakkan. Jadi, laporan tentang sumber yang tidak sesuai belum berarti sumber itu diblokir oleh aturan Report-Only. Nama mode harus ikut disebut dalam laporan agar pembaca tidak menyamakan peringatan pengamatan dengan perubahan perilaku halaman yang telah dipaksakan.
W3C menjelaskan penyusunan kebijakan secara bertahap melalui pengamatan sebelum beralih pada penegakan. Namun, jika halaman juga mempunyai kebijakan yang ditegakkan, aturan tersebut tetap diproses menurut jenisnya. Menambahkan Report-Only tidak membatalkan perlindungan yang sudah aktif. Saat membaca kendala, pengembang perlu mengetahui seluruh kebijakan yang berlaku dan membedakan temuan dari masing-masing mode, sehingga tim tidak menyimpulkan semua sumber seharusnya diizinkan hanya karena sedang melakukan percobaan pengamatan.
Buat inventaris berdasarkan fungsi bisnis
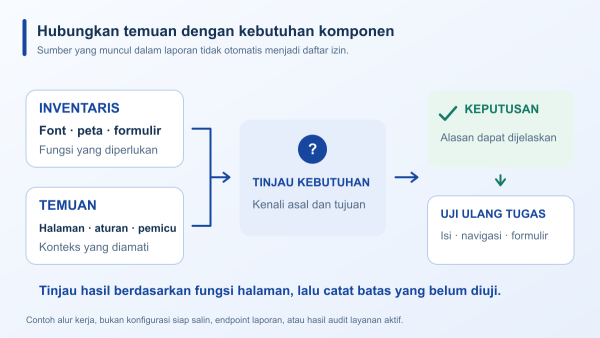
Daftarkan halaman serta komponen yang perlu tetap bekerja: informasi layanan, navigasi, formulir, peta, dan unsur lain yang memang dipakai. Untuk setiap komponen, tanyakan sumber teknisnya dan siapa yang dapat menjelaskan kebutuhannya. Inventaris ini bukan daftar izin otomatis. Ia menyediakan konteks agar pengembang dapat menilai mengapa sumber tertentu diperlukan, kapan sumber dimuat, serta apakah ada bagian lama yang sebenarnya sudah tidak digunakan tetapi masih ikut diminta oleh halaman.
Kelompokkan temuan menurut tugas, misalnya membaca lokasi usaha atau mengirim permintaan konsultasi melalui alur yang disetujui. Cara ini membantu pemilik memeriksa prioritas tanpa harus menghafal seluruh nama host. Jika ketergantungan belum diketahui, tandai untuk penelusuran alih-alih langsung memasukkannya ke aturan yang lebih longgar. Catatan yang menyebut tujuan dan pemilik komponen membuat keputusan dapat diperiksa kembali ketika tema, layanan tertanam, atau cara kerja formulir kemudian diganti oleh tim.
Tentukan asal kebijakan dan lingkup pengujian
MDN dan W3C menyatakan header Report-Only tidak didukung melalui elemen meta. Karena itu, menambahkan teks serupa pada konten artikel bukan pengganti pengiriman header respons yang benar oleh layanan. Pihak yang mengelola penerapan perlu menjelaskan dari mana kebijakan dikirim dan halaman mana yang menerimanya. Pemilik konten dapat meminta penjelasan lingkup tersebut tanpa harus mengubah server atau mencoba pengaturan yang belum disesuaikan dengan aplikasi website yang berjalan.
Catat lingkungan uji, versi halaman, pihak yang menyetujui, serta bagian yang akan diperiksa. Halaman profil sederhana dan formulir yang memiliki beberapa tahap dapat membutuhkan skenario berbeda. Jangan menganggap hasil satu URL mewakili seluruh website. Jika komponen hanya muncul setelah tindakan tertentu, masukkan keadaan itu dalam rencana. Lingkup yang tertulis membantu tim mengetahui temuan berasal dari halaman serta kondisi yang mana, sehingga koreksi tidak berdasarkan asumsi bahwa semua bagian mempunyai susunan sumber identik.
Pelaporan memerlukan tujuan dan pemeriksaan pengiriman
Keberadaan nama header belum membuktikan laporan sudah sampai kepada pengelola. MDN menjelaskan penggunaan directive report-to dengan tujuan yang didefinisikan melalui Reporting-Endpoints. Pengembang perlu menyiapkan serta memeriksa mekanisme pelaporan sesuai dukungan yang digunakan, bukan sekadar menempelkan alamat contoh. Artikel ini tidak menyediakan endpoint atau meminta pengiriman laporan ke pihak ketiga. Tujuan pelaporan harus menjadi bagian rancangan layanan yang diketahui pihak berwenang untuk menerima dan meninjaunya.
Tentukan siapa yang membaca temuan, bagaimana menghubungkannya dengan versi halaman, dan informasi apa yang diperlukan untuk tindak lanjut. Gunakan bahan yang sesuai untuk pengujian dan batasi pembagian data pada pihak yang membutuhkan. Bila laporan belum muncul, jangan langsung menyatakan kebijakan sempurna. Tim perlu memeriksa apakah skenario telah dijalankan, apakah mekanisme pelaporan bekerja, dan apakah temuan dapat ditemukan melalui cara yang disepakati pada lingkungan pengujian tersebut.
Ubah temuan menjadi keputusan yang dapat dijelaskan
Sebuah temuan perlu ditelusuri ke komponen dan tugas pengguna sebelum diputuskan tindak lanjutnya. Misalnya, sumber font yang dikenali berbeda konteksnya dari sumber skrip yang belum diketahui kegunaannya. Pengembang dapat memeriksa asal serta ketergantungannya, sementara pemilik proses memastikan komponen itu memang diperlukan. Hindari menjadikan daftar laporan sebagai daftar sumber yang harus semuanya diizinkan. Hasil pengamatan seharusnya memperbaiki pemahaman tim, bukan otomatis melonggarkan kebijakan tanpa penilaian.
Buat catatan per temuan yang menyebut halaman, keadaan pemicu, aturan terkait, dampak yang diperkirakan, dan keputusan peninjau. Jika sebuah komponen tidak lagi dibutuhkan, keputusan berbeda dapat diambil dibandingkan komponen utama yang menunjang layanan. Sesudah perubahan pada rancangan atau aplikasi dilakukan oleh pengelola, ulangi skenario terkait dan bandingkan hasil. Dengan demikian, daftar temuan tidak hanya berkurang secara angka, tetapi setiap perubahan memiliki alasan yang dapat dibaca oleh petugas berikutnya.
Uji tugas utama sebelum beralih ke penegakan
Skenario penerimaan sebaiknya menyebut pekerjaan konkret: membuka rincian layanan, mengikuti navigasi, melihat informasi lokasi, serta menyelesaikan alur formulir latihan yang disetujui. Tetapkan keadaan awal dan hasil yang diharapkan untuk masing-masing tugas. Tidak semua ketergantungan dimuat pada saat halaman pertama terlihat, sehingga pengujian perlu mengikuti urutan penggunaan yang relevan. Catatan tersebut membantu tim menghindari kesimpulan bahwa website baik-baik saja hanya karena bagian atas beranda berhasil tampil tanpa perubahan yang terlihat.
Peralihan ke kebijakan yang ditegakkan merupakan perubahan tersendiri yang perlu dinilai terhadap lingkup dan hasil uji yang disepakati. Pengelola perlu mengetahui cara menindaklanjuti kendala apabila tugas penting belum berjalan sesuai harapan. Sesudah penerapan yang sah, ulangi skenario utama pada keadaan aktual dan tinjau bukti yang tersedia. Mode pengamatan memberikan bahan keputusan, tetapi tidak menjadi jaminan bahwa seluruh kemungkinan penggunaan sudah tercakup atau semua komponen akan tetap bekerja di setiap lingkungan pengguna.
Jaga batas kesimpulan keamanan
CSP merupakan satu mekanisme dalam pengelolaan website, sehingga laporan yang tenang tidak boleh dipakai untuk menjanjikan keamanan menyeluruh. Temuan bergantung pada kebijakan, halaman, serta keadaan yang benar-benar diperiksa. Pemilik usaha dapat meminta ringkasan yang menyebut cakupan, keputusan yang selesai, dan bagian yang masih membutuhkan peninjauan. Hindari label aman total yang tidak menjelaskan dasar penilaiannya. Laporan yang membatasi klaim justru membantu tim memusatkan tindak lanjut pada masalah yang memiliki bukti.
Bedakan pula pemeriksaan sumber dari pemeliharaan aplikasi secara umum. Pembaruan komponen, pengelolaan akses, serta penanganan data mempunyai pekerjaan dan hasil pemeriksaan masing-masing. Jangan menutup seluruh daftar pemeliharaan hanya karena satu kebijakan telah diterapkan. Koordinasikan perubahan agar setiap pihak memahami tanggung jawabnya, terutama ketika website memakai layanan tambahan yang dirawat tim lain. Catatan yang lengkap membuat kebijakan dapat dipertahankan sebagai bagian pekerjaan rutin, bukan pengaturan sekali pakai yang tidak diketahui asalnya.
Masukkan kebijakan sumber dalam pembahasan pengelolaan
Informasi hosting cPanel JagoWeb tersedia di https://www.jagoweb.com/hosting-cpanel dan pilihan layanan lainnya dapat dilihat melalui https://www.jagoweb.com/. Gunakan inventaris komponen serta skenario penerimaan untuk membahas kebutuhan dengan pengelola. Penerapan header dan fasilitas pelaporan perlu dikonfirmasi sesuai layanan serta aplikasi yang dipakai; artikel ini tidak menyatakan semua paket menyediakannya secara otomatis. Tentukan pihak yang mengerjakan konfigurasi, meninjau temuan, serta menyetujui hasil berdasarkan fungsi website yang dibutuhkan bisnis.
Saat komponen atau penyedia layanan berubah, perbarui inventaris dan ulangi bagian pengujian yang terdampak. Simpan alasan sumber tertentu dipertahankan agar peninjau berikutnya tidak harus menebaknya dari konfigurasi. Dengan alur tersebut, Report-Only membantu mengumpulkan bukti, sedangkan penegakan ditetapkan berdasarkan keputusan yang dapat dijelaskan. Pemilik website pun dapat menilai kesiapan melalui tugas pengguna dan hasil pemeriksaan yang jelas, sambil mengetahui batas pekerjaan yang belum selesai atau belum diuji oleh tim.
Bacaan terkait
Sumber dan referensi