Tutorial Membaca Izin Berkas Website VPS Linux dengan stat dan namei
Baca mode, pemilik, grup, dan direktori induk berkas website dengan stat serta namei tanpa mengubah izin atau menyimpulkan akses dari satu angka.
Mulai dari bukti akses, bukan langsung mengganti izin
Ketika sebuah aplikasi tidak dapat membaca berkas, tim perlu mengetahui berkas mana yang dituju dan proses mana yang mengaksesnya. Mode pada berkas akhir hanya satu bagian informasi. Direktori induk dan identitas proses juga berperan dalam penelusuran akses. Tutorial ini membantu pengelola membaca metadata serta jalur berkas sebelum menentukan tindak lanjut, sehingga laporan tidak berhenti pada saran mengganti angka izin tanpa memahami hubungan objek dengan layanan yang memakainya.
Latihan menggunakan perintah baca metadata pada Linux. Tidak ada langkah mengubah pemilik, grup, mode, atau konfigurasi server. Contoh lokasi /srv/contoh/public/index.html bersifat hipotetis dan bukan lokasi wajib website Anda. Gunakan hanya berkas yang memang termasuk ruang lingkup pemeriksaan yang disepakati. Hasilnya berupa catatan mode, pemilik, grup, serta komponen jalur untuk dibahas bersama pengelola aplikasi; keberhasilan melihat metadata tidak dengan sendirinya membuktikan seluruh website dapat melayani permintaan pengguna.
Prasyarat dan konteks yang perlu disiapkan
Siapkan terminal Linux yang boleh Anda gunakan, GNU stat, serta namei dari util-linux. Bentuk opsi dapat berbeda pada sistem atau implementasi lain, sehingga pastikan dokumentasi perintah sesuai lingkungan. Anda perlu mengetahui jalur berkas yang sudah dikonfirmasi pengelola dan fungsi berkas tersebut. Jangan mencari berkas sensitif secara acak untuk mendapatkan contoh. Pada lingkungan terkelola, gunakan catatan pengelolaan atau minta jalur yang relevan kepada pihak yang bertanggung jawab atas aplikasi.
Catat tujuan pemeriksaan: membaca berkas statis, menelusuri lokasi aplikasi, atau menjelaskan pesan penolakan akses tertentu. Sertakan waktu WIB, lingkungan, dan gejala yang diamati. Informasi tersebut membantu membedakan satu jalur layanan dari jalur lain yang mungkin memakai direktori atau konteks proses berbeda. Latihan ini tidak menetapkan mode yang benar untuk semua jenis berkas. Keputusan mengenai hak akses tetap harus mengikuti kebutuhan objek dan rancangan pengelolaan pada website yang sebenarnya.
Langkah 1: Kenali identitas sesi dan lokasi kerja
Jalankan id untuk melihat informasi pengguna serta grup pada konteks proses terminal saat ini. Manual GNU id menjelaskan bahwa tanpa nama pengguna tambahan, perintah menampilkan informasi proses yang sedang menjalankannya. Simpan hasil yang relevan dalam catatan pemeriksaan. Lalu gunakan pwd untuk mengenali direktori kerja jika Anda akan membaca jalur relatif. Ini membantu mencegah pemeriksaan terhadap berkas bernama sama di lokasi berbeda yang kebetulan terlihat masuk akal bagi pelaksana.
Identitas sesi terminal belum tentu sama dengan identitas proses web atau aplikasi. Jangan menganggap hasil akses oleh akun administrator mewakili kemampuan proses layanan. Catat perbedaan itu sejak awal dan siapkan pertanyaan bagi pengelola mengenai konteks layanan yang perlu dinilai. Jika jalur belum pasti, berhenti pada penentuan objek pemeriksaan. Menambah perintah pada lokasi yang belum dikonfirmasi tidak memperjelas penyebab, karena hasil yang dibaca dapat berasal dari objek yang tidak berkaitan dengan gejala.
Langkah 2: Baca mode, pemilik, dan grup dengan stat
Setelah mengganti lokasi contoh dengan jalur yang telah dikonfirmasi, jalankan stat --format='%A %a %U %G %n' -- '/srv/contoh/public/index.html'. Manual GNU stat mendefinisikan %A sebagai mode beserta jenis berkas dalam bentuk yang mudah dibaca, %a sebagai bit izin dalam oktal, %U sebagai nama pemilik, %G sebagai nama grup, dan %n sebagai nama berkas. Penulisan format yang jelas membuat kolom hasil lebih mudah dipindahkan ke catatan pemeriksaan.
Sebagai contoh keluaran hipotetis, bayangkan baris -rw-r----- 640 deploy webteam /srv/contoh/public/index.html. Label hipotetis penting: nama akun dan mode itu bukan hasil pengukuran layanan tertentu maupun rekomendasi penerapan. Cocokkan kolom sesuai urutan format sebelum menafsirkan angkanya. Bila perintah melaporkan berkas tidak ditemukan atau akses ditolak, simpan pesan tersebut sebagai hasil pemeriksaan; jangan menggantinya dengan keluaran contoh agar laporan tampak lengkap ketika objek sebenarnya belum berhasil ditinjau.
Langkah 3: Pisahkan tiga kelompok izin dasar
Pada contoh simbolik -rw-r-----, karakter pertama menunjukkan jenis objek, lalu tiga kelompok berikutnya dibaca sebagai rw-, r--, dan ---. Kelompok pertama berkaitan dengan pemilik, kelompok kedua dengan grup, dan kelompok ketiga dengan pengguna lain menurut pemilihan kelas izin yang berlaku. Rangkaian itu menunjukkan pemilik dapat membaca serta menulis, grup mempunyai izin baca, dan kelompok lainnya tidak mendapat tiga izin dasar tersebut. Pembacaan ini menjelaskan contoh, bukan menetapkan siapa yang seharusnya memiliki objek website.
Bandingkan pemilik serta grup berkas dengan konteks yang sedang dinilai. Dokumentasi path_resolution menjelaskan pemilihan kelompok bit berdasarkan identitas pemilik dan keanggotaan grup proses. Jangan menggabungkan semua posisi sebagai izin tambahan yang pasti dimiliki setiap pengguna. Jika hasil melibatkan bit khusus atau aturan akses lain yang belum dipahami, tandai batas penilaian dan minta pengelola meninjaunya. Tujuan langkah ini adalah membaca bukti dasar secara tepat, bukan menyatakan keseluruhan keputusan akses sudah dapat diselesaikan dari sembilan karakter saja.
Langkah 4: Telusuri direktori induk menggunakan namei
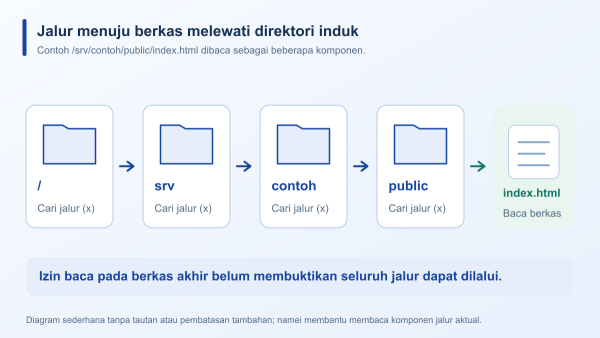
Jalankan namei -l -- '/srv/contoh/public/index.html' pada jalur yang sama. Manual util-linux menjelaskan bahwa namei mengikuti komponen pathname, sedangkan opsi -l menampilkan bentuk panjang yang mencakup mode serta pemilik dan grup. Baca hasil dari komponen awal menuju berkas akhir. Catat komponen yang gagal ditemukan, penolakan yang muncul, atau tautan simbolik yang ditampilkan, alih-alih hanya menyalin baris terakhir dan mengabaikan jalur yang harus dilalui proses untuk mencapainya.
Linux memerlukan izin pencarian pada direktori yang sedang dilalui saat menyelesaikan pathname. Pada direktori, posisi execute berkaitan dengan izin pencarian tersebut; maknanya berbeda dari menjalankan berkas program biasa. Karena itu, berkas akhir yang mempunyai izin baca belum menjelaskan apakah seluruh jalurnya dapat ditelusuri oleh konteks layanan. Periksa hubungan direktori induk dengan identitas proses yang relevan, lalu catat lokasi dugaan hambatan secara spesifik agar pengelola dapat meninjau objek yang tepat.
Langkah 5: Tinjau tautan dan konteks proses yang berbeda
Jika jalur menggunakan symbolic link, namei menampilkan tautan serta melanjutkan penelusuran dengan konteks yang ditunjukkan keluarannya. GNU stat menyediakan opsi -L untuk mengikuti tautan; tanpa sengaja menyamakan objek tautan dan target dapat membuat dua pemeriksaan terlihat bertentangan. Tentukan objek mana yang sedang dicatat sebelum menambah opsi. Jangan menempelkan hasil dari tautan ke kolom target tanpa penjelasan, terutama ketika aplikasi menggunakan susunan rilis atau jalur yang dikelola melalui tautan.
Mintalah pengelola mengonfirmasi identitas serta konteks proses web yang benar-benar melayani jalur tersebut. Akun sesi, akun yang disebut pada berkas konfigurasi, dan proses yang sedang berjalan perlu dihubungkan melalui peninjauan operasional yang sesuai. Jika lingkungan memakai pemisahan atau pembatasan tambahan, cantumkan hal itu sebagai ruang pemeriksaan tersendiri. Catatan mode dasar dan jalur membantu penelusuran, tetapi tidak boleh dipaksakan menjadi bukti bahwa semua lapisan akses layanan sudah diperiksa dalam satu sesi terminal.
Langkah 6: Catat hasil dan lakukan verifikasi ulang
Susun laporan dengan jalur yang diperiksa, konteks pengguna, keluaran stat, bagian penting namei, dan gejala aplikasi. Hasil yang berguna menyebut apa yang dapat dibaca serta apa yang belum dapat dijelaskan. Sebagai pemeriksaan konsistensi, pastikan jalur akhir yang dicatat sama pada kedua perintah dan jenis objeknya tidak tertukar dengan tautan. Bila ada perbedaan, telusuri penyebabnya sebelum menyebut satu hasil sebagai yang paling benar hanya karena bentuknya lebih ringkas.
Sesudah pihak berwenang menindaklanjuti temuan, ulangi pembacaan metadata dan jalur yang sama, lalu minta pengelola menguji operasi aplikasi yang sebelumnya bermasalah. Pisahkan bukti perubahan metadata dari bukti layanan berhasil menjalankan tugasnya. Pertahankan catatan awal agar perbaikan dapat dibandingkan secara wajar. Jangan menutup masalah hanya karena sebuah angka sudah berubah; hasil akhir tetap perlu menjelaskan bahwa objek yang tepat dapat dipakai pada konteks layanan yang memang dibutuhkan oleh website.
Kesalahan umum dan pembagian tindak lanjut
Kesalahan umum ialah memeriksa lokasi yang keliru, membaca izin berkas tanpa direktori induknya, menyamakan akun terminal dengan proses web, atau mencampur tautan dan target. Kesalahan lain adalah langsung memperluas semua izin agar gejala hilang tanpa mengetahui objek yang membutuhkan akses. Gunakan hasil baca untuk mengarahkan peninjauan yang tepat. Jika perintah atau format tidak tersedia, catat keterbatasannya dan gunakan dokumentasi lingkungan, bukan menganggap keluaran kosong sebagai bukti bahwa seluruh izin sudah sesuai.
Informasi cloud VPS JagoWeb dapat ditinjau melalui https://www.jagoweb.com/cloud-vps-murah dan pilihan produk tersedia di https://www.jagoweb.com/. Gunakan catatan jalur serta konteks proses untuk membahas pembagian tanggung jawab pengelolaan. Artikel ini tidak mengklaim semua paket memakai implementasi perintah atau pengaturan layanan yang sama. Tutorial berhenti pada pembacaan bukti; keputusan perubahan serta pengujian aplikasi perlu mengikuti kebutuhan, kewenangan, dan susunan layanan yang benar-benar dipakai oleh pemilik website.
Bacaan terkait
Sumber dan referensi