Tutorial Memeriksa Sertifikat TLS Website dengan OpenSSL: Nama, Rantai, dan Masa Berlaku
Periksa sertifikat TLS website dengan OpenSSL: tentukan hostname, validasi koneksi, baca sertifikat publik, dan uji masa berlaku tanpa mengubah server.
Periksa sertifikat yang benar-benar dilayani website
Sertifikat yang terlihat pada panel hosting belum selalu menjawab apa yang diterima pengunjung ketika membuka alamat tertentu. Website dapat memakai beberapa hostname, server, atau perantara, sehingga pemeriksaan perlu dimulai dari tujuan koneksi yang jelas. OpenSSL menyediakan alat untuk melihat sertifikat publik dan memeriksa sejumlah syarat koneksi TLS. Tutorial ini membantu pengelola mengumpulkan bukti tentang kecocokan nama, hasil verifikasi, serta waktu berlaku sebelum menghubungi penanggung jawab layanan.
Hasil akhirnya berupa catatan pemeriksaan per hostname dan satu berkas sertifikat publik untuk dibaca secara lokal. Anda tidak perlu mengubah konfigurasi server atau memasang sertifikat baru. Pemeriksaan ini juga tidak menyatakan bahwa seluruh website telah aman: kualitas aplikasi, hak akses, dan pemrosesan data tetap merupakan pembahasan lain. Gunakan hasilnya untuk menjelaskan masalah secara tepat, bukan sekadar menyebut website mengalami gangguan SSL tanpa mengetahui alamat dan kondisi yang diperiksa.
Prasyarat: OpenSSL dan sumber kepercayaan yang jelas
Siapkan OpenSSL 3.5, terminal, koneksi jaringan, folder kerja lokal, dan izin memeriksa website yang Anda kelola. Jalankan openssl version untuk memastikan program tersedia dan mencatat versinya. Contoh perintah di artikel ini merujuk dokumentasi resmi versi tersebut. Periksa pula tanggal serta waktu komputer. Jam yang keliru dapat membuat penilaian masa berlaku berbeda dari keadaan sebenarnya, sehingga perlu diselesaikan sebelum menafsirkan pesan kesalahan.
Pastikan instalasi OpenSSL telah dikonfigurasi dengan kumpulan sertifikat CA tepercaya yang sesuai. Dokumentasi OpenSSL menjelaskan bahwa programnya tidak menyediakan kumpulan trust anchor bawaan; distribusi perangkat lunak dapat mengatur sumbernya. Ikuti petunjuk distribusi atau pengelola komputer untuk menyiapkan sumber kepercayaan itu. Jika mereka menyediakan berkas CA yang telah diverifikasi, opsi -CAfile dapat dipakai sesuai dokumentasi. Jangan menambahkan sertifikat dari koneksi yang sedang diperiksa sebagai CA tepercaya hanya supaya hasil pengujian tampak berhasil.
Langkah 1: tulis hostname dan kondisi yang akan diperiksa
Buat daftar hostname yang digunakan pengunjung, misalnya domain utama dan alamat dengan awalan www bila keduanya memang dipakai. Catat port tujuan, waktu pemeriksaan, jaringan yang digunakan, serta gejala yang dilaporkan. Satu hostname diperiksa sebagai satu kasus. Nama example.com dalam contoh berikut hanya penanda; gantilah dengan hostname website milik Anda yang sudah dipastikan benar, tanpa menambahkan https://, jalur halaman, atau parameter pada nilai hostname.
Tentukan juga apakah Anda sedang memeriksa endpoint publik atau tujuan internal yang telah disediakan pengelola. Jangan menganggap hasil dari satu tujuan mewakili semua server di belakang layanan. Bila keluhan hanya muncul pada perangkat atau jaringan tertentu, simpan kondisi itu sebagai bagian kasus. Catatan awal yang rapi membantu tim mengulang pemeriksaan pada sasaran sama dan mencegah kesimpulan yang sebenarnya berasal dari membandingkan dua alamat atau dua lingkungan berbeda.
Langkah 2: jalankan koneksi dengan pemeriksaan nama
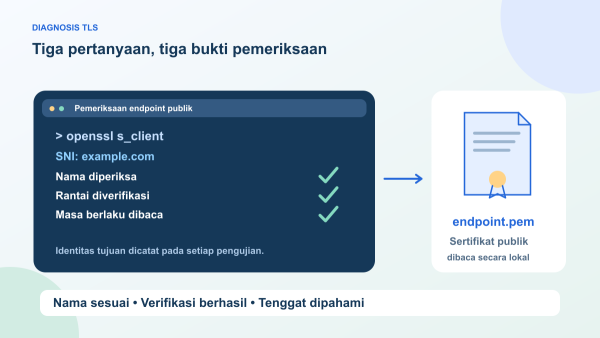
Untuk contoh hostname, jalankan openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error -showcerts. Ganti ketiga kemunculan hostname secara konsisten. Opsi -connect menentukan tujuan jaringan, -servername mengirim nama melalui SNI, sedangkan -verify_hostname meminta pemeriksaan kecocokan nama sertifikat. Opsi -verify_return_error membuat kesalahan verifikasi dikembalikan, sehingga Anda tidak sekadar melihat koneksi yang terus berjalan setelah peringatan verifikasi muncul.
Tunggu sampai hasil koneksi dan verifikasi tampil, lalu catat apakah ada kesalahan. Jika sesi masih menunggu masukan setelah informasi yang diperlukan keluar, akhiri dengan Ctrl+C. Jangan memasukkan data akun atau mengirim permintaan aplikasi dalam percobaan ini. Bila verifikasi gagal, simpan alasan kegagalan sebagai temuan dan selesaikan penelusurannya bersama pengelola. Menghapus opsi pemeriksaan agar koneksi dapat diteruskan bukan cara membuktikan bahwa sertifikat atau sumber kepercayaan telah benar.
Langkah 3: bedakan daftar sertifikat dari hasil verifikasi
Opsi -showcerts menampilkan daftar sertifikat yang dikirim server. Dokumentasi OpenSSL menegaskan bahwa daftar tersebut sendiri bukan rantai yang sudah terverifikasi. Karena itu, catat daftar yang diterima dan hasil verifikasi sebagai dua informasi berbeda. Anda tidak dapat menyatakan rantai tepercaya hanya karena beberapa blok sertifikat berhasil dicetak. Jika alat melaporkan masalah penerbit atau sumber kepercayaan, minta pengelola meninjau konfigurasi server dan trust store pada komputer pemeriksa.
Untuk membaca sertifikat endpoint secara lokal, ambil blok sertifikat publik pada entri 0 di bagian Certificate chain. Salin mulai penanda -----BEGIN CERTIFICATE----- sampai -----END CERTIFICATE-----, termasuk kedua penandanya, ke berkas bernama endpoint.pem dalam folder kerja. Pastikan hanya satu blok sertifikat yang disimpan dan ekstensi tidak menjadi .pem.txt. Jangan menyalin seluruh keluaran sesi untuk dibagikan; pemeriksaan berikut hanya membutuhkan sertifikat publik yang telah Anda pilih.
Langkah 4: baca tanggal, penerbit, dan nama yang tercakup
Pada folder yang berisi endpoint.pem, jalankan openssl x509 -in endpoint.pem -noout -subject -issuer -dates -ext subjectAltName. Catat identitas subjek, penerbit, waktu mulai dan berakhir, serta nama pada ekstensi subjectAltName bila tersedia. Jika berkas tidak dapat dibaca, periksa kembali batas penanda dan kelengkapan blok sebelum menafsirkan masalah sebagai gangguan website. Perintah ini membaca sertifikat yang tersimpan; ia tidak membuat koneksi baru ke server.
Cocokkan hostname yang diuji dengan informasi nama dan hasil pemeriksaan koneksi sebelumnya. Baca zona waktu yang dicetak pada tanggal sertifikat sebelum memasukkannya ke catatan WIB, agar tenggat tidak bergeser akibat salah konversi. Menampilkan identitas penerbit tidak sama dengan membuktikan bahwa penerbit itu dipercaya oleh seluruh perangkat. Demikian pula, nama yang tampak sesuai tidak menggantikan verifikasi rantai. Simpan setiap hasil pada kolom terpisah agar pembaca laporan memahami apa yang sudah diperiksa.
Langkah 5: uji ambang waktu untuk kebutuhan tindak lanjut
Sebagai contoh jendela pemeriksaan tujuh hari, jalankan openssl x509 -in endpoint.pem -noout -checkend 604800. Angka tersebut menyatakan detik dalam tujuh hari dan dapat disesuaikan dengan prosedur tim. Dokumentasi x509 menjelaskan bahwa pemeriksaan mengembalikan status bukan nol bila sertifikat berakhir dalam jendela itu, serta nol bila tidak. Jika perintah gagal membaca berkas atau opsinya salah, tangani kegagalan perintah terlebih dahulu; jangan langsung menyimpulkan bahwa sertifikat segera berakhir.
Catat hasil bersama tanggal sertifikat, bukan hanya pesan singkat yang mudah tertukar. Tujuh hari di sini adalah contoh ambang kerja, bukan anjuran universal atau jaminan cukupnya waktu pembaruan. Tim perlu memilih tenggat berdasarkan prosedur penerbitan dan siapa yang dapat bertindak. Pemeriksaan berkas lokal juga tidak memastikan server masih melayani sertifikat yang sama. Jika salinan diambil beberapa waktu sebelumnya, ulangi pengambilan dari endpoint yang dituju sebelum membuat keputusan operasional terbaru.
Langkah 6: ulangi pemeriksaan sesudah penanganan
Setelah pihak yang berwenang memperbaiki rantai atau memperbarui sertifikat, ulangi koneksi ke hostname yang sama dengan pemeriksaan tetap aktif. Ambil ulang sertifikat publik endpoint dan periksa tanggal serta namanya. Hasil yang diharapkan ialah verifikasi berhasil pada lingkungan yang telah disiapkan dengan benar, hostname sesuai, dan masa berlaku memenuhi kebutuhan operasi tim. Catat perubahan yang benar-benar terlihat, termasuk bila sebagian masalah masih tersisa.
Lakukan pemeriksaan browser pada alamat publik yang sama sebagai pembanding pengalaman pengguna. Let's Encrypt menjelaskan bahwa kompatibilitas berkaitan dengan sumber kepercayaan platform dan bahwa rantai yang tidak lengkap dapat menimbulkan masalah pada klien tertentu. Jika hasil antarperangkat berbeda, catat perangkat, versi perangkat lunak, waktu, dan pesan kesalahannya. Keberhasilan pada satu komputer bukan jaminan semua klien mendukung konfigurasi tersebut. Bila ada perantara layanan, konfirmasikan bersama pengelola endpoint mana yang diperiksa pada setiap percobaan.
Kesalahan umum dan laporan yang berguna untuk dukungan
Kesalahan yang mudah terjadi adalah memeriksa hostname berbeda dari yang dikeluhkan, memakai jam komputer yang salah, menganggap daftar sertifikat sebagai verifikasi, atau membaca salinan PEM lama setelah server diperbarui. Hindari pula menyamakan pemeriksaan -checkend dengan pemeriksaan nama dan rantai; masing-masing menjawab pertanyaan berbeda. Pemeriksaan yang dijelaskan di sini juga bukan audit menyeluruh seluruh aspek TLS atau status pencabutan sertifikat. Laporkan cakupan sebenarnya agar penerima tidak menarik kesimpulan lebih jauh dari bukti.
Kenali layanan melalui https://www.jagoweb.com/ dan baca informasi hosting cPanel di https://www.jagoweb.com/hosting-cpanel. Saat meminta bantuan, sertakan hostname, waktu pemeriksaan, versi OpenSSL, gejala, serta hasil yang relevan tanpa data sesi yang tidak diperlukan. Tentukan siapa yang akan menguji ulang setelah penanganan selesai. Dengan catatan yang konsisten, pemeriksaan sertifikat menjadi pekerjaan pemeliharaan yang dapat diteruskan kepada pengelola lain tanpa bergantung pada ingatan orang yang menjalankan percobaan pertama.
Bacaan terkait
Sumber dan referensi