Pahami perbedaan implicit TLS pada port 465, STARTTLS pada 587, dan autentikasi SMTP agar pengaturan server keluar email bisnis dibaca dengan benar.
Server keluar membutuhkan lebih dari satu angka port
Pengaturan email bisnis sering menampilkan nama server keluar, nomor port, pilihan keamanan koneksi, dan cara masuk akun pada layar yang sama. Karena letaknya berdekatan, semuanya mudah dianggap sebagai satu pilihan yang saling menggantikan. Padahal setiap kolom menjawab pertanyaan berbeda. Nama server menentukan tujuan koneksi, port menunjuk layanan, mode TLS menentukan awal perlindungan koneksi, sedangkan autentikasi berkaitan dengan identitas klien. Membaca hubungan ini membantu Anda menjelaskan gangguan tanpa mengganti beberapa pengaturan sekaligus secara acak.
Artikel ini membahas pengiriman dari aplikasi email menuju layanan submission. Contoh bersifat konseptual dan tidak menyatakan pengaturan akun tertentu. Gunakan rincian resmi penyedia untuk nama host, port yang didukung, serta pilihan keamanan yang benar. Nomor 465 dan 587 bukan dua jawaban universal yang dapat dipasang pada seluruh server. Perbedaan alur protokol menjelaskan mengapa pasangan port dan mode yang tidak cocok dapat gagal, meskipun alamat email serta kata sandi yang diingat pengguna tampak benar.
Submission berbeda tugas dari penerusan antarpeladen
RFC 6409 memisahkan penyerahan pesan oleh klien dari penerusan pesan antarpeladen. Dokumen itu menempatkan submission pada port 587 secara umum, sementara relay SMTP tetap menggunakan port 25. Pemisahan fungsi memungkinkan layanan memiliki aturan yang sesuai untuk pengguna yang menyerahkan pesan. Karena itu, jangan menganggap petunjuk port untuk jalur antarpeladen otomatis menjadi petunjuk bagi aplikasi email di laptop. Satu layanan dapat menjalankan beberapa fungsi, tetapi kontrak koneksi klien tetap perlu dibaca secara khusus.
Bagi pengelola bisnis, perbedaan tersebut berguna ketika membuat dokumentasi perangkat kerja. Catat pengaturan server keluar terpisah dari akses pesan masuk. Aplikasi yang berhasil memperlihatkan kotak masuk belum tentu sudah memiliki pengaturan pengiriman yang benar. Sebaliknya, berhasil menyerahkan pesan belum membuktikan bahwa sinkronisasi arsip berjalan sesuai kebutuhan. Kelompokkan pemeriksaan menurut tugas yang benar-benar gagal, sehingga bantuan teknis tidak dimulai dari perubahan seluruh konfigurasi akun yang sebelumnya sudah bekerja untuk fungsi lain.
Pada port 465, TLS dimulai sejak awal koneksi
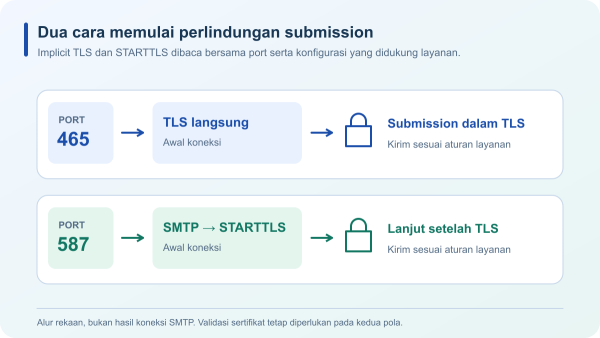
RFC 8314 menjelaskan layanan submissions dengan port bawaan 465, ketika negosiasi TLS dimulai segera setelah koneksi TCP terbentuk. Sesudah sesi TLS terbentuk, pertukaran protokol submission berlangsung di dalamnya. Pola ini lazim disebut implicit TLS. Diagram pada artikel memperlihatkan urutan gagasan tersebut, bukan rekaman sambungan ke server tertentu. Nama pilihan dalam aplikasi dapat berbeda, sehingga baca penjelasan mode dari perangkat lunak dan cocokkan dengan petunjuk layanan yang Anda gunakan.
Mode yang memulai TLS langsung perlu bertemu layanan yang mengharapkan urutan itu. Memilih nomor port yang terlihat familier tanpa mencocokkan mode dapat membuat kedua pihak menunggu percakapan yang berbeda. Jangan menganggap mengganti nama tampilan koneksi sudah mengubah perilaku teknisnya. Ketika meminta bantuan, jelaskan kombinasi host, port, dan nama mode yang dipilih, serta waktu kegagalan terjadi. Rincian yang tidak rahasia itu membantu tim memeriksa kesesuaian alur sebelum membahas tahap masuk akun atau pengiriman pesan.
Pada pola 587 dengan STARTTLS, koneksi ditingkatkan
STARTTLS adalah ekstensi SMTP yang dijelaskan RFC 3207 untuk memulai TLS dalam percakapan SMTP. Dalam pola submission yang memakai port 587 dan STARTTLS, percakapan awal digunakan untuk menemukan kemampuan serta memulai peningkatan koneksi. Setelah peningkatan TLS berhasil, percakapan yang dilindungi dilanjutkan menurut protokol. Pengguna perlu mengetahui apakah peningkatan tersebut diwajibkan oleh konfigurasi aplikasi dan bagaimana kegagalannya dilaporkan. Petunjuk layanan membantu memastikan pesan baru diserahkan setelah perlindungan yang disyaratkan benar-benar terbentuk.
RFC 8314 membahas penggunaan STARTTLS pada 587 serta implicit TLS pada 465. Fokus penilaian tidak boleh berhenti pada anggapan satu nomor selalu aman dan nomor lainnya selalu tidak aman. Kesesuaian implementasi, keberhasilan TLS, dan validasi sertifikat ikut menentukan perlindungan koneksi. Untuk pekerjaan bisnis, pastikan kebijakan aplikasi memang mewajibkan koneksi terlindungi sesuai petunjuk penyedia, tanpa melanjutkan pengiriman secara terbuka ketika peningkatan gagal. Jangan menebak perilaku ini hanya dari keberadaan tulisan otomatis pada sebuah menu.
Validasi sertifikat dan autentikasi memiliki tujuan berbeda
TLS mencakup pemeriksaan identitas server melalui sertifikat sesuai aturan yang berlaku. RFC 8314 menyatakan klien email harus memvalidasi sertifikat server. Keberadaan enkripsi saja tidak cukup sebagai alasan mengabaikan peringatan identitas tujuan. Jika aplikasi menampilkan masalah sertifikat, periksa nama host yang dipakai dan minta penyedia meninjau rincian kegagalannya. Jangan mengubah nama host menjadi alamat sembarang hanya agar peringatan hilang, karena koneksi yang tampak berjalan belum tentu mengarah ke layanan yang dimaksud.
Autentikasi SMTP adalah lapisan lain. RFC 4954 mendefinisikan ekstensi AUTH untuk pertukaran autentikasi klien dan server. Sambungan TLS yang sudah terbentuk belum otomatis berarti akun telah diterima. Sebaliknya, akun yang sah tetap perlu menggunakan jalur perlindungan koneksi yang benar. Dari sisi pengelolaan, pisahkan catatan mengenai koneksi, validasi tujuan, dan keberhasilan masuk. Pemisahan ini membuat pesan galat dibaca pada konteks yang tepat serta menghindari kesimpulan bahwa setiap kegagalan pengiriman pasti disebabkan kata sandi.
Mengapa perubahan acak menyulitkan diagnosis
Bayangkan seorang staf mengganti port, mode keamanan, dan nama host sekaligus setelah satu kali pengiriman gagal. Ketika hasil berikutnya berbeda, tim tidak tahu perubahan mana yang berpengaruh. Bahkan jika aplikasi akhirnya tersambung, belum jelas apakah pengaturan baru sesuai kebijakan layanan. Cara yang lebih mudah ditinjau adalah membandingkan konfigurasi yang ada dengan petunjuk resmi, menandai perbedaan, lalu melakukan pemeriksaan yang terencana bersama penanggung jawab. Simpan catatan keputusan agar perangkat berikutnya tidak mengulang kebingungan yang sama.
Gunakan daftar informasi yang tidak sensitif ketika melaporkan masalah: aplikasi dan versinya, host tujuan yang diharapkan, port, mode koneksi, waktu kejadian beserta zona waktu, serta bagian pesan galat yang relevan. Sembunyikan alamat pribadi bila tidak dibutuhkan dan jangan menyertakan rahasia akun. Isi pesan bisnis juga tidak harus dikirim sebagai contoh awal gangguan koneksi. Tim bantuan dapat meminta bukti tambahan yang sesuai setelah mengetahui tahap mana yang gagal, sehingga percakapan tetap fokus dan mudah diikuti.
Pesan diterima layanan belum berarti masuk kotak masuk
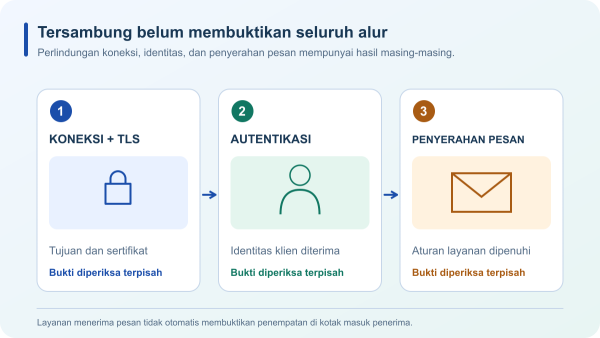
Pikirkan pengiriman sebagai rangkaian tahap. Aplikasi perlu mencapai layanan, membentuk perlindungan yang benar, memenuhi aturan identitas, lalu menyerahkan pesan untuk diproses. Keberhasilan pada tahap awal tidak membuktikan hasil tahap berikutnya. Bahkan setelah layanan menerima pesan untuk diteruskan, pengalaman penerima masih menjadi pertanyaan tersendiri. Diagram memisahkan bukti-bukti itu agar pemilik bisnis tidak menganggap satu tulisan berhasil sebagai jawaban untuk seluruh alur komunikasi dari pengirim sampai pembaca.
Untuk pemeriksaan operasional, tentukan hasil yang ingin dibuktikan oleh tim: aplikasi dapat memakai pengaturan resmi, penyerahan pesan tercatat, dan penerima uji yang disepakati dapat memeriksa hasilnya. Kegiatan tersebut perlu dikelola oleh pihak yang berwenang menggunakan akun dan mengirim pesan. Pembahasan ini tidak menjalankan koneksi SMTP, mencoba autentikasi, atau mengirim email. Ia menyediakan kerangka pertanyaan yang membantu Anda meminta demonstrasi yang relevan tanpa mengira diagram konseptual sebagai bukti layanan yang sudah diuji.
Dokumentasi pengaturan perlu menjadi bagian serah-terima
Ketika menambah atau mengganti perangkat, siapkan petunjuk internal yang menyebutkan sumber resmi konfigurasi serta penanggung jawab pembaruan. Hindari menyalin angka port dari tangkapan layar lama tanpa konteks. Jika layanan mengubah ketentuan, dokumentasi harus menunjukkan siapa yang memeriksa dan kapan keputusan dicatat. Kebutuhan ini berlaku bagi tim kecil maupun besar: pengaturan yang dapat dijelaskan lebih mudah dipelihara daripada kombinasi percobaan yang kebetulan tersambung pada satu perangkat saja.
Untuk meninjau kebutuhan layanan, kunjungi JagoWeb https://www.jagoweb.com/ dan halaman Email Hosting https://www.jagoweb.com/email-hosting. Minta rincian konfigurasi akun yang memang disediakan serta cara memeriksa hasil pengiriman pada aplikasi yang digunakan tim. Artikel ini tidak mengklaim semua paket menyediakan port, metode autentikasi, atau kontrol yang sama. Bawa pemahaman tentang implicit TLS, STARTTLS, dan identitas sebagai dasar diskusi, lalu gunakan petunjuk layanan aktual untuk menentukan konfigurasi yang dapat dipertanggungjawabkan.