CORS pada Website dan API: Origin, Preflight, serta Izin Membaca Respons
Pahami perbedaan origin, fungsi preflight, dan peran header respons CORS sebelum menelusuri integrasi frontend dengan API pada layanan berbeda.
Alamat API yang dapat dibuka belum menjelaskan akses dari skrip
Website dapat menampilkan antarmuka pada satu alamat dan mengambil data dari API pada alamat lain. Ketika pengambilan melalui browser gagal, tim perlu mengetahui apakah masalah berkaitan dengan koneksi, respons aplikasi, atau izin pembacaan lintas origin. CORS membantu server menyatakan apakah respons boleh dibagikan kepada origin lain dalam konteks yang diatur browser. Jadi, menilai integrasi memerlukan konteks halaman pemanggil dan cara permintaan dilakukan, bukan hanya melihat bahwa sebuah URL bisa dibuka secara terpisah.
Artikel ini menjelaskan konsep untuk membantu pemilik website menyusun laporan yang dapat ditindaklanjuti pengembang. Tidak ada perubahan header, permintaan API aktif, atau pengujian akun pelanggan dalam contoh. Semua alamat memakai domain hipotetis example.test. Gunakan kebutuhan aplikasi sebagai dasar pembahasan, termasuk data yang memang perlu dibaca halaman. Peninjauan yang jelas akan lebih membantu daripada memperluas izin secara umum tanpa mengetahui frontend mana yang membutuhkan akses serta operasi apa yang sebenarnya sedang dikerjakan pengguna.
Origin adalah gabungan skema, host, dan port
MDN menjelaskan bahwa origin ditentukan oleh protokol atau skema, host, dan port. Karena itu, https://portal.example.test dan https://api.example.test berbeda origin walaupun berada di bawah nama induk yang sama. Dua halaman dengan jalur berbeda pada skema, host, dan port yang sama tetap satu origin. Perbedaan ini perlu dicatat sebelum membahas aturan, karena istilah domain sering dipakai terlalu luas untuk beberapa susunan alamat yang sebenarnya mempunyai hubungan origin berbeda dalam browser.
Buat daftar alamat frontend serta API lengkap dengan lingkungan penggunaannya. Bedakan produksi dari lingkungan uji dan jangan menganggap susunan yang berhasil pada satu port otomatis berlaku pada port lain. Jika ada beberapa antarmuka, tuliskan siapa yang memakai masing-masing. Daftar tersebut membantu tim memahami asal permintaan yang diharapkan, bukan menebak dari nama merek atau pemilik server. Kesamaan pengelola bisnis tidak menggantikan perbandingan komponen alamat yang dipakai untuk menentukan origin pada konteks web.
CORS berkaitan dengan pembagian respons lintas origin
Fetch Standard menjelaskan protokol CORS sebagai sekumpulan header yang menyatakan apakah respons dapat dibagikan lintas origin. Salah satu header responsnya adalah Access-Control-Allow-Origin. Nama tersebut perlu dibaca sesuai arah pesan: kebijakan berasal dari respons layanan yang dituju, bukan sekadar teks yang ditambahkan frontend sebagai header permintaan. Pengembang perlu meninjau konfigurasi pihak yang mengirim respons dan hubungan dengan origin yang memang dimaksudkan untuk memakai data tersebut dalam aplikasi browser.
Bedakan pembacaan respons dari keputusan aplikasi tentang siapa yang boleh melakukan tindakan atau melihat data. Karena CORS mengatur pembagian respons pada konteks lintas origin, pengelola tetap perlu menilai aturan akses aplikasi sesuai kebutuhan. Jangan menjadikan kelulusan satu pemeriksaan browser sebagai bukti semua pengguna telah memperoleh hak yang benar. Pemilik proses dapat meminta penjelasan terpisah mengenai data yang akan disajikan, pihak yang berhak, dan origin frontend yang disetujui agar pembagian tugas tidak bercampur.
Tidak semua permintaan memerlukan preflight
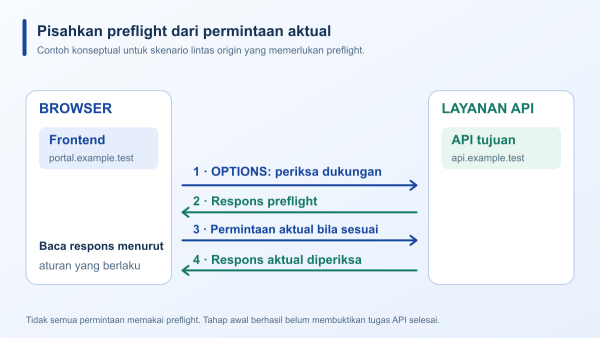
MDN membedakan permintaan yang memerlukan preflight dari permintaan yang tidak melaluinya. Untuk preflight, browser memakai metode OPTIONS sebelum permintaan aktual guna memeriksa dukungan yang diperlukan. Fetch Standard menjelaskan Access-Control-Request-Method dan Access-Control-Request-Headers sebagai informasi mengenai metode serta header yang hendak digunakan. Jadi, keberadaan OPTIONS pada catatan jaringan dapat menjadi bagian normal alur CORS, bukan selalu permintaan tambahan yang salah atau tanda bahwa pengguna menekan tombol dua kali.
Sebaliknya, tidak terlihatnya preflight belum membuktikan permintaan bebas dari pemeriksaan CORS. Catat bentuk permintaan serta keadaan uji sebelum menarik kesimpulan. Tim dapat menjelaskan apakah skenario memang memerlukan tahap tersebut berdasarkan rancangan dan aturan yang berlaku. Jangan membuat laporan yang hanya menghitung jumlah permintaan tanpa membedakan fungsinya, karena satu tindakan pengguna dapat menghasilkan tahapan protokol yang berbeda dari operasi bisnis yang ingin dilaksanakan melalui antarmuka website.
Pisahkan keberhasilan preflight dari hasil permintaan aktual
Respons preflight membantu menilai metode serta header yang diizinkan melalui header seperti Access-Control-Allow-Methods dan Access-Control-Allow-Headers. Namun, keberhasilan tahap itu tidak dengan sendirinya membuktikan pekerjaan API selesai atau isi respons aktual dapat dipakai frontend sebagaimana diharapkan. Fetch Standard membedakan respons preflight dan respons berikutnya. Oleh sebab itu, penelusuran perlu mengikuti keduanya sesuai skenario, lalu menghubungkan hasil teknis dengan tugas yang ingin diselesaikan pengguna pada halaman.
Pada contoh katalog, pengembang dapat memeriksa apakah tahap awal sesuai, apakah permintaan data benar-benar berjalan, dan apakah frontend memperoleh bahan yang dibutuhkan untuk menampilkan katalog. Laporkan tahap yang gagal secara spesifik. Jika masalah berada pada isi atau status aplikasi, jangan langsung menamainya masalah CORS hanya karena frontend dan API berbeda alamat. Sebaliknya, keberhasilan pemrosesan oleh layanan belum tentu menjelaskan apa yang dapat dibaca skrip pada browser melalui susunan respons yang sedang digunakan.
Gunakan pengujian browser untuk kebutuhan browser
Pengambilan dari alat HTTP atau sistem lain dapat membantu pemeriksaan layanan, tetapi konteksnya tidak identik dengan skrip pada halaman browser yang mengikuti kebijakan origin. Karena itu, hasil di luar browser sebaiknya menjadi bukti dengan lingkup yang dinyatakan, bukan pengganti tunggal pengujian integrasi frontend. Tentukan halaman pemanggil, alamat tujuan, tindakan pengguna, dan hasil yang diharapkan. Pengujian yang mempertahankan konteks tersebut membantu tim melihat hubungan origin serta respons dalam alur aplikasi yang sesungguhnya.
Gunakan lingkungan uji dengan bahan yang disetujui dan hasil yang diketahui. Jika pembahasan memerlukan data terbatas, sediakan skenario yang sesuai kewenangan pengelola. Tidak perlu menyalin rahasia akun atau data pelanggan ke contoh dukungan hanya untuk memperjelas hubungan alamat. Catatan yang menyebut frontend, tujuan, metode, jenis header, dan keadaan hasil sudah membantu mengarahkan peninjauan. Bila ada bagian yang tidak dapat dibagikan, jelaskan batasnya agar pengelola tetap memahami bukti yang tersedia tanpa memperluas akses.
Susun laporan berdasarkan tahap yang diamati
Saat integrasi gagal, catat waktu WIB, lingkungan, browser, langkah pengguna, dan pesan yang terlihat. Minta pengembang memisahkan informasi permintaan, respons, serta keluaran aplikasi yang relevan. Tuliskan apakah preflight terlihat dan bagaimana tahap berikutnya berjalan sesuai bukti. Hindari ringkasan API rusak jika pemeriksaan baru mencakup satu origin atau satu keadaan. Ketelitian ini membantu tim membedakan perubahan frontend, perubahan layanan API, dan konfigurasi respons yang perlu ditinjau oleh penanggung jawab masing-masing bagian.
Pesan browser dapat mengarahkan penelusuran, tetapi jangan menggantikan pembacaan konteks dengan menyalin satu pesan tanpa tindakan pemicunya. Simpan informasi secukupnya agar pengelola dapat mengulangi skenario yang sama pada lingkungan uji. Jika ada beberapa API atau beberapa frontend, beri identitas yang jelas pada setiap temuan. Perbandingan yang terarah memudahkan koreksi, sedangkan pengujian tanpa konteks dapat membuat satu perbaikan terlihat berhasil padahal yang diuji berikutnya merupakan susunan origin atau operasi yang berbeda.
Tinjau perubahan terhadap kebutuhan yang telah disepakati
Sebelum menyesuaikan kebijakan, pastikan origin serta operasi yang dibutuhkan telah diketahui pihak yang mengelola API. Konfigurasi perlu mengikuti kebutuhan tersebut dan ditinjau bersama aturan akses aplikasi. Setelah perubahan sah dilakukan, ulangi skenario yang sebelumnya gagal dan periksa hasil frontend. Catat apa yang kini dapat dibaca serta batas yang belum diuji. Tujuannya memperoleh integrasi yang sesuai rancangan, bukan sekadar membuat pesan kesalahan menghilang pada satu browser melalui pengaturan yang tidak dipahami dampaknya.
Jika lingkungan uji memakai alamat berbeda, sertakan perbedaannya dalam serah terima. Jangan menganggap semua contoh konfigurasi berlaku sama pada susunan layanan lain. Perubahan pada host, skema, port, atau kebutuhan permintaan dapat memerlukan peninjauan kembali. Dengan inventaris yang dipelihara, keputusan izin tetap dapat dijelaskan saat aplikasi berkembang. Pengembang dan pemilik proses dapat mengetahui hubungan mana yang memang diperlukan serta siapa yang harus meninjau bila muncul tambahan frontend atau layanan baru yang akan menggunakan data.
Bahas integrasi sebagai bagian pekerjaan website
Informasi website perusahaan JagoWeb tersedia di https://www.jagoweb.com/website-perusahaan dan pilihan layanan dapat ditinjau melalui https://www.jagoweb.com/. Sertakan daftar origin serta skenario API ketika mendiskusikan kebutuhan pengembangan. Dukungan konfigurasi, pembagian tanggung jawab, dan hasil yang diuji perlu dikonfirmasi sesuai proyek serta layanan yang digunakan. Artikel ini tidak menyatakan semua paket otomatis menyediakan integrasi API atau pengaturan CORS yang sama bagi setiap susunan aplikasi dan lingkungan penggunaan.
Pemahaman yang berguna mencakup tiga hal: origin mana yang berhubungan, apakah ada preflight, dan respons apa yang dapat dipakai frontend. Tambahkan aturan akses aplikasi serta bukti tugas pengguna agar penilaian tidak berhenti pada nama header. Dengan bahan tersebut, CORS dapat dibahas sebagai mekanisme yang spesifik dalam alur browser. Pemilik website memperoleh laporan yang menjelaskan tahap serta hasil aktual, sementara pengembang mempunyai konteks yang cukup untuk merawat integrasi sesuai kebutuhan bisnis yang telah disepakati.
Bacaan terkait
Sumber dan referensi