Pahami hubungan domain penanda tangan, selector, dan kunci publik DKIM. Bedakan record yang tersedia dari pesan yang terverifikasi serta siapkan rotasi terarah.
Mulai dari identitas penanda tangan
Email bisnis dapat melewati layanan pengiriman yang berbeda sebelum sampai kepada penerima. DKIM menyediakan kerangka tanda tangan digital pada tingkat domain untuk mengaitkan pesan dengan pihak yang mengambil tanggung jawab atas pengirimannya. RFC 5585 menjelaskan bahwa pihak tersebut bisa merupakan organisasi penulis, layanan pengiriman, atau perantara. Karena itu, pembahasan DKIM perlu menyebut domain yang menandatangani, bukan hanya alamat yang tampak pada antarmuka email. Kedua informasi tersebut membantu menjelaskan bagian berbeda dalam perjalanan sebuah pesan.
Artikel ini memakai contoh domain dan selector buatan untuk membahas pengelolaan. Tidak ada akun email, pesan pelanggan, kunci nyata, atau pengaturan DNS yang diperiksa. Sasaran pembahasannya ialah membantu pemilik usaha menilai bukti yang disampaikan pengelola: apa yang sudah diterbitkan, apa yang sudah dipakai menandatangani, dan apa yang benar-benar berhasil diverifikasi pada pengujian yang disepakati. Pisahkan ketiga keadaan itu agar keberadaan sebuah record tidak langsung berubah menjadi kesimpulan bahwa seluruh alur email perusahaan telah bekerja sesuai kebutuhan.
Kenali peran domain dan selector
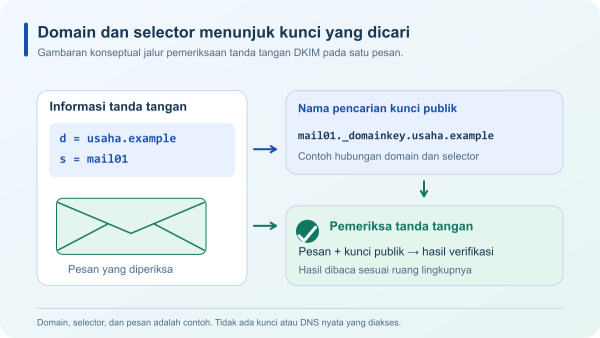
Dalam DKIM-Signature, tag d menyatakan domain penanda tangan dan tag s menyatakan selector. RFC 6376 menjelaskan pembentukan nama pencarian kunci dari kedua informasi tersebut. Sebagai contoh konseptual, d=usaha.example dan s=mail01 mengarah pada nama mail01._domainkey.usaha.example dalam pencarian DNS untuk mekanisme TXT yang dijelaskan spesifikasi. Teks ini hanya contoh hubungan nama, bukan record siap ditempel atau hasil pemeriksaan domain nyata. Jangan mengganti selector suatu layanan berdasarkan contoh artikel tanpa mengetahui nilai yang benar-benar digunakan layanan tersebut.
Selector membantu membedakan kunci dalam satu domain penanda tangan. Untuk catatan proyek, tuliskan pasangan domain dan selector sebagai satu kesatuan bersama layanan pengiriman yang memakainya. Nama selector saja dapat menimbulkan kebingungan ketika organisasi memiliki beberapa domain atau penyedia. Sebaliknya, daftar domain tanpa informasi layanan juga menyulitkan penelusuran saat ada perubahan. Buat catatan secukupnya untuk menghubungkan informasi teknis dengan proses usaha, misalnya layanan korespondensi pegawai atau sistem pemberitahuan aplikasi, tanpa menyalin isi pesan yang tidak diperlukan dalam pembahasan.
Pisahkan kunci penandatanganan dan kunci verifikasi
Gambaran layanan pada RFC 5585 membedakan kunci privat yang dipakai penanda tangan dari kunci publik yang dipakai pemeriksa. Kunci publik yang sesuai dapat dicari melalui DNS berdasarkan informasi pada tanda tangan. Pemisahan peran ini menjelaskan mengapa pihak yang mengelola DNS dan pihak yang mengelola pengiriman perlu berkoordinasi. Mengubah nama atau isi yang diterbitkan harus mengikuti kebutuhan layanan yang menandatangani. Menyediakan data di satu sisi saja belum menjadi bukti bahwa kedua sisi memakai pasangan yang benar.
Pada pekerjaan operasional, minta penanggung jawab menjelaskan siapa yang mengelola setiap bagian serta bagaimana perubahan dikonfirmasi. Ringkasan yang dibagikan untuk peninjauan cukup memuat domain, selector, layanan, status pekerjaan, dan bukti yang relevan. Kunci privat tidak perlu dimasukkan ke dokumen umum atau percakapan peninjauan. Jangan menggunakan salinan materi kunci dari artikel sebagai konfigurasi. Pengelolaan materi penandatanganan harus dilakukan melalui prosedur layanan yang berwenang, sedangkan pembahasan pemilik usaha dapat berfokus pada tanggung jawab, hasil, dan batas pemeriksaan yang tersedia.
Buat inventaris jalur pengiriman
Daftar alamat pegawai belum tentu sama dengan daftar sistem yang mengirim email atas nama usaha. Tinjau kebutuhan yang memang ada, seperti korespondensi, pemberitahuan dari website, atau layanan pengiriman lain yang telah disetujui organisasi. Untuk setiap jalur, catat siapa pengelolanya dan informasi DKIM apa yang perlu dikonfirmasi. Jangan menganggap hasil satu layanan otomatis mencakup seluruh pengiriman. Inventaris ini membantu menentukan lingkup pemeriksaan sehingga tim tidak melupakan sistem pendukung yang hanya aktif pada kejadian tertentu dalam kegiatan usaha.
Gunakan nama proses yang dipahami pemiliknya. Misalnya, catatan pemberitahuan formulir perlu menunjuk aplikasi dan penanggung jawab yang benar, bukan hanya istilah email website yang terlalu luas. Setelah inventaris awal selesai, minta pengelola setiap jalur meninjau catatannya. Tujuannya menyelesaikan ketidakjelasan sebelum pembahasan perubahan teknis. Hindari membuat entri berdasarkan dugaan dari nama domain atau logo pada antarmuka. Informasi yang dikonfirmasi lebih berguna untuk menyusun pengujian daripada daftar panjang yang belum diketahui apakah masih dipakai oleh organisasi.
Bedakan record tersedia dan pesan terverifikasi
Keberadaan kunci publik pada nama yang diharapkan merupakan satu bagian dari kesiapan. Bukti lain diperlukan untuk menunjukkan layanan benar-benar menandatangani pesan dengan informasi yang sesuai dan hasilnya berhasil diperiksa oleh penerima. Mintalah pengelola menyediakan ringkasan hasil dari pengujian yang terotorisasi, dengan jalur pengiriman serta waktu yang jelas. Jangan meminta pengujian menggunakan data pelanggan bila kebutuhan dapat dipenuhi oleh pesan buatan. Artikel ini tidak menjalankan pengiriman tersebut; yang disusun adalah pertanyaan penerimaan yang dapat dipakai pada pekerjaan nyata.
Jika laporan menunjukkan kegagalan, pisahkan fakta dari dugaan. Catatan bahwa record tidak ditemukan berbeda dari catatan bahwa pesan tidak mempunyai tanda tangan yang diharapkan, dan berbeda pula dari catatan bahwa pemeriksaan tanda tangan gagal. Pengelola perlu menentukan penyebab berdasarkan bukti yang tersedia. Hindari menghapus serta membuat ulang pengaturan berkali-kali hanya karena satu percobaan belum sesuai. Catat keadaan awal, satu perubahan yang disepakati, lalu hasil berikutnya agar hubungan antara tindakan dan pengamatan dapat ditinjau oleh pihak yang bertanggung jawab.
Rencanakan rotasi dengan masa transisi
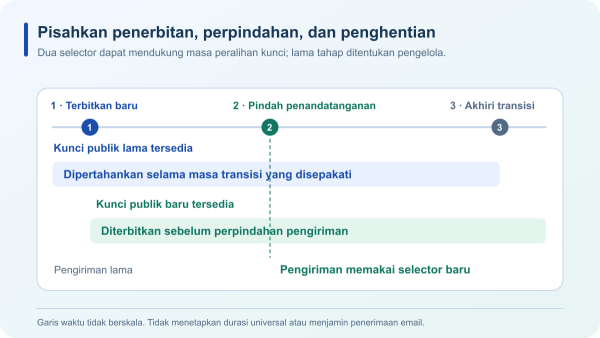
RFC 6376 menjelaskan penggunaan selector untuk penggantian kunci secara bertahap: kunci publik lama dan baru dapat dipublikasikan bersamaan selama masa transisi, sementara pengiriman beralih ke kunci baru. Setelah transisi selesai, kunci lama dapat dihentikan sesuai rencana. Penjelasan itu membantu memahami mengapa rotasi bukan sekadar menimpa satu nilai tanpa mempertimbangkan pesan yang masih dalam perjalanan. Lama transisi harus ditentukan bersama pengelola berdasarkan keadaan layanan, bukan angka universal yang disalin dari contoh tanpa meninjau kebutuhan operasional.
Susun catatan perubahan yang menyebut selector lama, selector baru, jalur yang berpindah, dan bukti yang dibutuhkan sebelum tahap berikutnya. Bedakan tindakan menerbitkan informasi baru, mulai memakainya pada pengiriman, serta menghentikan penggunaan lama. Tetapkan pula siapa yang memutuskan bahwa transisi telah cukup ditinjau. Bila beberapa sistem mengirim untuk satu domain, pastikan catatan menunjukkan sistem mana yang sudah berpindah dan mana yang belum. Rencana bertahap membuat pembahasan konkret tanpa menganggap pergantian pada satu layanan otomatis mengubah seluruh lingkungan email organisasi.
Baca keberhasilan verifikasi dengan batas yang tepat
RFC 5863 membedakan keabsahan pengenal yang menandatangani dari penilaian bahwa isi pesan dapat dipercaya. DKIM merupakan bagian dari penilaian penerima, bukan keputusan tunggal tentang seluruh pesan. Keberhasilan verifikasi tidak dengan sendirinya menjamin isi penawaran benar, pihak yang terlihat pada layar adalah orang yang Anda bayangkan, atau pesan pasti masuk kotak utama. Karena itu, gunakan hasil sesuai ruang lingkupnya: tanda tangan yang diperiksa memberikan informasi tertentu, lalu penilaian lain tetap mengikuti proses serta kebijakan pihak penerima.
Perubahan pesan melalui perantara juga perlu diperhatikan ketika menyelidiki hasil yang berbeda. Panduan operasi DKIM membahas perantara yang dapat mengubah isi sehingga tanda tangan tidak lagi lolos pemeriksaan. Saat meminta bantuan, sertakan jalur yang telah dikonfirmasi dan konteks pengamatan. Jangan langsung menyimpulkan semua kegagalan disebabkan oleh DNS atau semua keberhasilan membuktikan seluruh sistem aman. Rumusan laporan yang terarah membantu pengelola memilih penyelidikan berikutnya, sambil menjaga agar pemilik usaha mengetahui pertanyaan apa yang sudah terjawab dan apa yang masih belum mempunyai bukti.
Tinjau panduan algoritma yang masih berlaku
Spesifikasi dasar yang lama perlu dibaca bersama pembaruannya. RFC 8301 memperbarui ketentuan penggunaan algoritma dan ukuran kunci DKIM; khususnya, rsa-sha1 tidak boleh digunakan untuk penandatanganan maupun verifikasi. Hal ini menunjukkan mengapa contoh algoritma pada dokumen lama tidak boleh langsung dianggap sebagai pilihan masa kini. Artikel ini tidak menetapkan daftar lengkap algoritma atau parameter untuk semua penyedia. Konfirmasikan pilihan yang didukung serta panduan yang berlaku kepada pihak yang mengelola layanan sebelum merencanakan perubahan materi penandatanganan.
Pemilik usaha dapat meminta catatan keputusan yang menyebut dasar panduan, pihak yang menyetujui, dan cara menilai hasilnya. Tidak perlu mencoba menghasilkan kunci sendiri hanya untuk melengkapi pembahasan proyek yang sebenarnya dikelola penyedia layanan. Fokuskan permintaan pada bukti bahwa proses yang disepakati telah dilakukan dan keterbatasan yang masih ada telah dicatat. Jika terdapat sistem lama, tentukan pekerjaan peninjauannya secara terpisah dengan penanggung jawab. Pendekatan ini lebih mudah dipelihara daripada mengumpulkan potongan konfigurasi dari beberapa sumber yang dibuat untuk lingkungan berbeda.
Simpan bukti dan tanggung jawab pemeliharaan
Setelah pekerjaan selesai, simpan inventaris jalur, pasangan domain serta selector, status perubahan, waktu pengujian, dan ringkasan hasil yang boleh dibagikan. Perbarui catatan saat ada pergantian penyedia atau sistem pengirim. Jika suatu layanan dihentikan, minta pengelolanya memastikan tindak lanjut yang diperlukan terhadap pengaturan terkait. Jangan menganggap selesainya kontrak atau tidak terlihatnya menu lama otomatis menyelesaikan seluruh pekerjaan teknis. Catatan yang ditinjau bersama membantu organisasi mempertahankan pengetahuan ketika orang yang mengelola email berganti tugas.
Untuk mengenali pilihan layanan, pengantar JagoWeb tersedia di https://www.jagoweb.com/ dan halaman email hosting di https://www.jagoweb.com/email-hosting. Gunakan inventaris serta kebutuhan pengiriman sebagai bahan diskusi kesesuaian layanan, tanpa menganggap semua paket memiliki cara pengelolaan DKIM yang sama. Pembahasan yang berguna menghubungkan identitas penanda tangan, informasi kunci publik, dan bukti verifikasi pada jalur yang ditentukan. Dengan ketiganya jelas, pengelola dapat merencanakan perubahan serta pemeliharaan tanpa menjanjikan hasil penerimaan email yang berada di luar bukti yang sudah tersedia.