DNSSEC untuk Pemilik Domain: DNSKEY, DS, dan Validasi Resolver
Pahami hubungan DNSKEY, DS, dan resolver yang memvalidasi DNSSEC, lalu siapkan pembagian tanggung jawab sebelum mengubah layanan DNS.
DNSSEC menambah pemeriksaan keaslian data DNS
Pemilik domain dapat melihat pilihan DNSSEC pada sebuah layanan, lalu bertanya apakah mengaktifkannya sama dengan membuat seluruh website aman. Pertanyaan itu perlu dipersempit. RFC 4033 menjelaskan bahwa DNSSEC menambahkan autentikasi asal serta perlindungan integritas data DNS. DNSSEC tidak menyediakan kerahasiaan. Jadi, pembahasan ini berkaitan dengan pemeriksaan data DNS, bukan janji bahwa isi komunikasi website menjadi terenkripsi hanya karena DNSSEC tersedia.
Artikel ini memperkenalkan hubungan DNSKEY, DS, dan resolver yang memvalidasi agar pemilik bisnis dapat menyusun pertanyaan kepada pengelola. Ini bukan petunjuk memasukkan nilai record pada akun tertentu. Tidak ada dukungan ekstensi domain atau tombol panel JagoWeb yang diasumsikan. Keputusan penerapan perlu mengikuti layanan yang benar-benar digunakan, kondisi zona DNS, serta rencana pemeriksaan yang disepakati oleh pihak yang bertanggung jawab atas nama domain dan DNS-nya.
Bedakan penandatanganan zona dan validasi jawaban
ICANN menjelaskan dua pekerjaan yang saling melengkapi: data pada zona ditandatangani, sedangkan resolver yang melakukan validasi memeriksa keasliannya. Adanya tanda tangan di sisi zona tidak berarti setiap pihak yang menanyakan data pasti melakukan pemeriksaan yang sama. Dalam pembahasan kebutuhan, tanyakan siapa yang mengelola penandatanganan dan bagaimana hasil validasi akan diuji. Pemilik domain perlu memahami kedua sisi agar laporan penerapan tidak berhenti pada keberadaan satu pilihan di panel.
Susun catatan yang membedakan penyedia DNS authoritative, penyedia pendaftaran domain, dan pihak yang melakukan pengujian. Ketiganya dapat terlibat dalam pekerjaan berbeda meskipun sebagian layanan disediakan oleh perusahaan yang sama. Hindari meminta satu petugas menebak seluruh alur jika tugasnya hanya mengelola aplikasi website. Catatan peran membantu mengarahkan pertanyaan kepada pihak yang memiliki informasi, sehingga bukti yang diperlukan tidak tertukar dengan penjelasan dari komponen yang tidak berkaitan.
DNSKEY, RRSIG, dan DS memiliki peran berbeda
RFC 4034 menjelaskan DNSKEY sebagai tempat material kunci publik untuk infrastruktur DNSSEC, sementara RRSIG memuat tanda tangan atas sekumpulan record yang sesuai. DS merujuk DNSKEY melalui informasi seperti key tag, algoritma, dan digest. Ketiganya tidak saling menggantikan. Untuk penilaian awal, pemilik website cukup memahami hubungan tersebut; pemilihan algoritma serta rincian nilai record perlu ditetapkan pengelola berdasarkan dokumentasi dan dukungan layanan yang berlaku.
Jangan menyalin nilai contoh dari artikel ke panel domain milik sendiri. Nilai publik yang dipakai dalam konfigurasi harus berasal dari pengelolaan zona yang benar dan diperiksa kecocokannya. Catatan penerapan sebaiknya menyebut sumber informasi, nama zona, waktu pengambilan, serta pihak yang memverifikasi. Dengan catatan itu, tim dapat menelusuri apakah sebuah nilai memang bagian dari kondisi layanan yang disepakati atau hanya contoh yang keliru dianggap sebagai konfigurasi siap pakai.
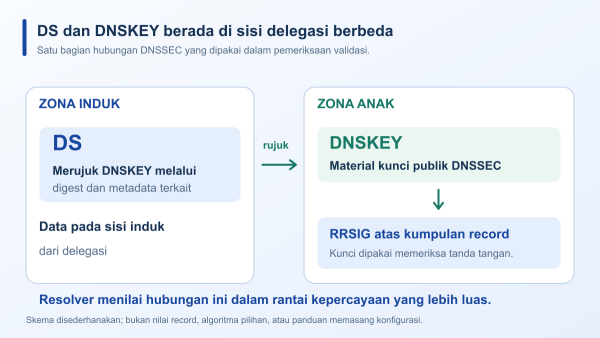
DS dan DNSKEY berada pada sisi delegasi yang berbeda
Standar DNSSEC menempatkan DS pada zona induk, sedangkan DNSKEY yang dirujuk berada pada zona anak. Contoh hubungan ini membantu menjelaskan mengapa pekerjaan tidak selalu selesai hanya dengan mengubah zona yang Anda kelola. ICANN menerangkan bahwa komunikasi material kunci publik ke pihak induk biasanya melibatkan registrar. Konfirmasikan jalur yang tersedia untuk domain tertentu, sebab bentuk pengelolaan dan tanggung jawab operasional perlu sesuai layanan yang benar-benar digunakan.
Saat berbicara dengan penyedia, jelaskan apakah Anda sedang merencanakan penerapan baru atau perubahan pada konfigurasi yang sudah ada. Mintalah kejelasan mengenai siapa yang menyediakan informasi DS, siapa yang mengajukannya melalui jalur pengelolaan domain, dan siapa yang memeriksa hasil akhirnya. Ketiga pertanyaan ini membuat rencana lebih konkret tanpa mengharuskan pemilik usaha memahami seluruh perhitungan kriptografi sebelum dapat menilai kelengkapan pekerjaan yang diajukan oleh pengelola teknis.
Rantai kepercayaan perlu tersambung, bukan sekadar terlihat lengkap
ICANN menggambarkan chain of trust sebagai rangkaian kepercayaan yang memungkinkan resolver memeriksa data melalui hierarki zona menuju trust anchor yang dipercaya. Daftar record yang terlihat lengkap belum dengan sendirinya menjadi bukti bahwa hubungan tersebut dapat divalidasi. Minta hasil pemeriksaan yang menjelaskan kecocokan hubungan induk dan anak serta konteks pengujiannya. Pemilik domain dapat menilai kelengkapan laporan tanpa menyimpulkan bahwa keberadaan nama DNSKEY atau DS saja sudah cukup.
Pisahkan hasil pengujian dari kesimpulan operasional yang ingin dibuat. Laporan yang menyebut pemeriksaan pada waktu tertentu lebih tepat daripada pernyataan domain pasti aman untuk selamanya. Bila ada bagian yang belum ditinjau, catat sebagai pekerjaan terbuka beserta penanggung jawab. Ketelitian ini berguna ketika konfigurasi berubah kemudian hari, karena tim memiliki acuan tentang kondisi yang pernah diverifikasi dan bagian mana yang masih memerlukan pemeriksaan tambahan sebelum perubahan baru dilaksanakan.
Perubahan penyedia DNS memerlukan koordinasi DNSSEC
Dokumentasi Cloudflare menunjukkan kasus gangguan validasi ketika penyedia DNS authoritative berubah tetapi record DNSSEC lama pada pengelolaan domain belum diselaraskan. Salah satu gejala yang dapat muncul adalah SERVFAIL pada resolver yang memvalidasi. Contoh itu menunjukkan pentingnya kecocokan informasi, bukan alasan untuk langsung menghapus record pada setiap gangguan. Penyebab kasus nyata harus diperiksa pengelola dengan bukti yang sesuai dan pemahaman mengenai perubahan yang benar-benar dilakukan.
Sebelum berpindah penyedia DNS, masukkan DNSSEC ke daftar pekerjaan perubahan. Tentukan informasi yang perlu disiapkan dari sisi lama dan baru, urutan yang akan dijalankan pihak berwenang, serta pemeriksaan setelahnya. Jangan merancang urutan dengan menebak dari satu tangkapan layar. Pemilik bisnis sebaiknya meminta rencana yang menyebut siapa melakukan apa dan bagaimana masalah akan ditangani, sehingga perubahan tidak berhenti pada perpindahan nama server tanpa meninjau hubungan validasinya.
Kumpulkan bukti yang dapat dipakai untuk tindak lanjut
Untuk laporan gangguan, catat nama domain, waktu WIB, layanan yang terdampak, dan perubahan terakhir yang diketahui. Pengelola teknis menentukan alat serta resolver yang sesuai untuk memeriksa validasi. Bila hasil berbeda antar kondisi, simpan masing-masing sebagai pengamatan terpisah. Pemilik website tidak perlu mencoba banyak perubahan pada panel hanya untuk melihat apakah keluhan hilang. Catatan yang jelas akan lebih membantu penelusuran daripada konfigurasi yang terus berganti tanpa riwayat tindakan.
Minta ringkasan yang membedakan fakta, dugaan, dan langkah berikutnya. Misalnya, pengelola dapat menyatakan bagian hubungan yang belum cocok dan pemeriksaan yang diperlukan untuk memastikannya. Hindari menyebarkan materi pengelolaan yang tidak relevan ke percakapan umum. Laporan bisnis cukup menjelaskan dampak dan status tindak lanjut, sementara rincian teknis disampaikan melalui jalur yang sesuai kepada pihak yang berwenang menyelaraskan pengelolaan zona serta informasi pada sisi domain.
Sepakati penerimaan pekerjaan dan pemeliharaannya
Sebelum penerapan atau perubahan disetujui, tetapkan hasil yang diharapkan dan bukti yang akan ditinjau. Pengujian dapat direncanakan untuk memeriksa validasi DNS sekaligus akses layanan yang bergantung pada nama tersebut. Dua jenis hasil ini menjawab pertanyaan yang berbeda. Pemeriksaan validasi tidak menggantikan pengujian fungsi website, sedangkan halaman yang terbuka pada satu perangkat tidak sendirinya membuktikan hubungan DNSSEC sudah ditinjau pada kondisi yang relevan.
Setelah pekerjaan diterima, simpan nama pihak pengelola, tanggal pemeriksaan, serta cara perubahan berikutnya akan dikoordinasikan. Bila ada pergantian tim atau penyedia, catatan ini menjadi dasar serah terima. Pemeliharaan DNSSEC perlu dipandang sebagai bagian dari pengelolaan nama domain, bukan pekerjaan yang dilupakan setelah satu kali pengaktifan. Pemilik usaha dapat menjaga kejelasan tanggung jawab tanpa harus menjalankan sendiri setiap tindakan teknis yang memerlukan pengetahuan serta akses khusus.
Konfirmasikan kebutuhan melalui layanan resmi
Pilihan domain JagoWeb dapat ditinjau di https://www.jagoweb.com/domain-murah dan informasi layanan tersedia melalui https://www.jagoweb.com/. Gunakan halaman resmi untuk membahas kebutuhan pendaftaran serta pengelolaan. Artikel ini tidak menyatakan semua ekstensi atau paket memiliki prosedur DNSSEC yang identik. Bawa nama domain, penyedia DNS yang digunakan, dan daftar kebutuhan agar dukungan serta pembagian pekerjaan dapat dikonfirmasi sebelum Anda menyetujui perubahan pada layanan yang aktif.
Pemahaman tentang DNSKEY, DS, dan resolver membantu pemilik domain mengajukan pertanyaan yang lebih tepat. Fokus keputusan ada pada kecocokan hubungan, bukti validasi, dan pihak yang merawatnya. Hindari menjadikan satu istilah keamanan sebagai janji menyeluruh atas website. Dengan rencana serta catatan yang dapat ditinjau, penerapan DNSSEC dapat dibahas sesuai ruang lingkupnya dan dikoordinasikan bersama kebutuhan operasional yang menjaga layanan bisnis tetap dapat digunakan oleh pelanggan.
Bacaan terkait
Sumber dan referensi