Record DNS CAA: Izin Penerbit Sertifikat dan Persiapan Pembaruan HTTPS
Pahami peran CAA, perbedaan issue dan issuewild, serta koordinasi DNS dengan penerbit sertifikat agar rencana pembaruan HTTPS dapat diperiksa.
CAA mengatur izin penerbitan sertifikat
Pengelolaan HTTPS melibatkan lebih dari sertifikat yang sedang tampil pada browser. Ketika sertifikat akan diterbitkan atau diperbarui, pihak penerbit perlu melakukan pemeriksaan yang sesuai. Record DNS CAA memberikan cara bagi pemegang domain untuk menyatakan otoritas sertifikat yang diizinkan menerbitkan sertifikat bagi nama domainnya. Bagi pemilik website bisnis, pemahaman ini berguna saat tim menggunakan beberapa layanan yang masing-masing mengurus sertifikat untuk nama berbeda.
Pembahasan ini menjelaskan CAA sebagai bagian dari perencanaan penerbitan, bukan petunjuk menambahkan record sembarang ke domain aktif. Rancangan yang tepat memerlukan inventaris nama, penerbit yang benar-benar digunakan, penyedia DNS berwenang, dan pihak yang bertanggung jawab atas pembaruan. Tanpa informasi tersebut, menyalin contoh record dapat membuat kebijakan tidak sesuai kebutuhan layanan. Mulailah dengan memahami hubungan antarbagian sebelum meminta pengelola melakukan perubahan yang berdampak pada penerbitan berikutnya.
Pisahkan kebijakan penerbitan dari pemeriksaan sertifikat browser
RFC 8659 menjelaskan bahwa CAA merupakan kontrol otorisasi yang diperiksa sebelum penerbitan sertifikat. Kebijakan itu tidak digunakan oleh pihak yang memakai sertifikat sebagai bagian validasi sertifikat setelah terbit. Karena itu, mengganti CAA bukan cara untuk memperbaiki semua peringatan HTTPS pada browser. Tim perlu membedakan masalah penerbitan baru dari masalah penggunaan sertifikat yang sudah terpasang, lalu mengumpulkan bukti sesuai tahap yang sedang bermasalah.
Bayangkan website utama masih dapat dibuka, tetapi layanan pembaruan melaporkan hambatan CAA. Dua keadaan tersebut dapat terjadi pada waktu yang sama karena berkaitan dengan proses berbeda. Catat nama yang diminta, waktu percobaan, pesan penerbit, serta layanan yang mengajukan sertifikat. Jangan menyimpulkan koneksi pengguna pasti gagal hanya dari satu pesan pembaruan, dan jangan menganggap pembaruan pasti lancar hanya karena halaman saat ini masih dapat dimuat.
Kenali issue dan issuewild dalam rancangan kebijakan
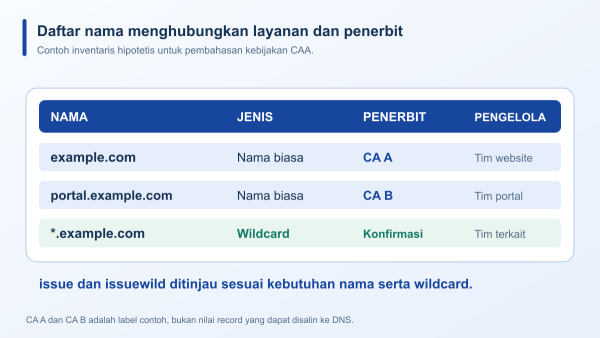
Dokumentasi Let’s Encrypt menjelaskan bahwa issue mengatur izin penerbitan dan juga menjadi acuan wildcard ketika tidak ada issuewild. Properti issuewild memungkinkan izin wildcard dibedakan dari izin nama biasa. Istilah wildcard berkaitan dengan nama seperti *.example.com, sedangkan nama biasa dapat berupa example.com atau portal.example.com. Perbedaan ini perlu tercantum pada inventaris sertifikat agar pengelola memahami jenis permintaan yang akan dijalankan oleh masing-masing layanan.
Buat tabel kerja yang memisahkan nama, penggunaan wildcard, penyedia layanan, dan penerbit yang dikonfirmasi. Jangan memilih penerbit hanya dari merek aplikasi yang terlihat di halaman pengguna; layanan dapat memakai pengaturan penerbitan yang perlu dikonfirmasi tersendiri. Jika website dan portal ditangani tim berbeda, mintalah informasi keduanya sebelum menyepakati kebijakan domain. Contoh nama dalam artikel ini bersifat hipotetis dan tidak menunjukkan konfigurasi suatu akun JagoWeb.
Catat cakupan nama dan kemungkinan kebijakan pada subdomain
Pencarian CAA tidak selalu berakhir pada nama yang mula-mula ditanyakan. Aturan dalam RFC menjelaskan pencarian menuju nama induk sampai ditemukan kumpulan CAA yang relevan, dengan penanganan alias sesuai pencarian DNS. Oleh sebab itu, hanya melihat satu baris pada inventaris subdomain belum cukup untuk menjelaskan kebijakan yang akan dipakai. Pengelola harus meninjau struktur nama dan record yang benar-benar berwenang bagi layanan terkait.
Sebagai model sederhana tanpa alias, portal.example.com dapat memakai kebijakan yang ditemukan pada example.com bila tidak memiliki CAA sendiri. Namun, jangan mengembangkan contoh sederhana itu menjadi kesimpulan universal tentang seluruh susunan DNS. Jika layanan memakai alias atau penyedia tambahan, sertakan struktur tersebut dalam peninjauan. Catatan mengenai cakupan membantu tim menghindari perubahan yang dimaksudkan untuk satu aplikasi tetapi ternyata memengaruhi rencana penerbitan pada nama lain yang masih menggunakan kebijakan induk.
Beberapa penerbit perlu direncanakan sebagai satu kebutuhan bisnis
Sebuah perusahaan mungkin memiliki website utama, portal pelanggan, dan halaman kampanye yang dikelola pihak berbeda. Daripada membahas CAA sebagai satu tombol keamanan, rangkum kebutuhan sertifikat dari seluruh layanan itu. Tanyakan siapa yang mengajukan pembaruan, penerbit mana yang digunakan, dan apakah ada rencana pergantian layanan. Informasi tersebut membantu pengelola menyusun kebijakan yang sesuai serta mengetahui pihak yang perlu dilibatkan ketika rencana sertifikat berubah.
Let’s Encrypt menjelaskan bahwa beberapa record dengan tipe properti yang sama bersifat menambahkan izin: satu record yang mengizinkan penerbit dapat memberikan izin tersebut. Hal ini berbeda dari anggapan bahwa setiap baris tambahan otomatis memperketat semua baris sebelumnya. Karena itu, tinjau kumpulan record yang relevan bersama-sama. Laporan sebaiknya menyebut kebijakan yang diharapkan dan kebutuhan yang dilayaninya, bukan sekadar menyatakan jumlah baris CAA sudah banyak atau sedikit.
Tempat pengelolaan DNS perlu dipastikan
Pembelian domain, pengelolaan DNS, dan pengelolaan sertifikat dapat berada pada layanan berbeda. Catatan operasional sebaiknya menyebut siapa yang menguasai zona DNS berwenang dan bagaimana permintaan perubahan diajukan. Menambahkan informasi pada tempat yang tidak berwenang tidak menyelesaikan kebutuhan penerbitan. Sebelum pekerjaan dilakukan, minta pengelola memastikan lokasi pengaturan yang relevan dan memeriksa apakah layanan DNS tersebut mendukung record yang diperlukan oleh rancangan yang telah disepakati.
Simpan rencana perubahan dengan nama lengkap, jenis record, tujuan, pihak peninjau, dan cara memeriksa hasil. Jangan menggabungkan perubahan CAA dengan perubahan arah website apabila keduanya tidak diperlukan oleh pekerjaan yang sama. Pemisahan tujuan membuat penelusuran lebih jelas bila pembaruan sertifikat belum sesuai. Tim dapat membandingkan keadaan sebelum dan sesudah pekerjaan tanpa menebak perubahan mana yang sebenarnya berkaitan dengan pesan dari pihak penerbit sertifikat.
Rencanakan pembaruan sebelum sertifikat mendekati akhir masa pakai
Inventaris sertifikat perlu terhubung dengan jadwal peninjauan dan penanggung jawab, sehingga hambatan penerbitan dapat dibahas dengan cukup waktu. Catat kapan proses diuji, layanan mana yang mengajukan permintaan, serta hasil yang dilaporkan. Keberhasilan pembaruan harus dinilai melalui keluaran penerbitan dan penerapan yang relevan, bukan hanya keberadaan record. CAA mengatur salah satu bagian proses; persyaratan validasi serta penerapan lain tetap mengikuti layanan yang digunakan.
Jika pengelola mengganti penerbit, tinjau kebutuhan CAA sebagai bagian dari rencana perubahan tersebut. Pastikan proses baru telah diperiksa sebelum mengandalkan otomatisasi berikutnya. Jangan menjadikan pergantian nama penerbit sebagai pekerjaan terpisah yang tidak diketahui tim DNS. Serah terima yang menyebut nama domain, konfigurasi layanan, waktu pengujian, dan hasil penerbitan membantu pemilik website mengetahui apakah alur yang baru sudah siap dipakai dalam kegiatan rutin.
Laporkan kendala tanpa menghapus kebijakan secara membabi buta
Ketika muncul kegagalan, simpan pesan asli yang relevan dan ringkasan lingkungan tanpa menyertakan rahasia akun. Bedakan kebijakan yang memang tidak mengizinkan penerbit dari kegagalan memperoleh jawaban DNS atau masalah lain dalam validasi. Pengelola dapat menilai hasil berdasarkan dokumentasi penerbit dan keadaan zona. Menghapus seluruh CAA sebagai respons pertama dapat mengubah kebijakan tanpa menjelaskan penyebab, sehingga pekerjaan terlihat selesai sementara rancangan yang diinginkan belum pernah ditinjau.
Setelah koreksi yang tepat, ulangi pemeriksaan pada alur yang terdampak dan simpan hasilnya. Bila sertifikat baru berhasil diterbitkan, tentukan pula siapa yang memeriksa penerapannya pada layanan. Pembagian tugas ini menghindari celah antara pihak yang mengelola DNS, pihak yang mengajukan sertifikat, dan pihak yang merawat website. Catatan tindak lanjut harus cukup jelas agar petugas berikutnya memahami keputusan sebelumnya tanpa perlu merekonstruksi percakapan dari pesan yang terpisah-pisah.
Gunakan informasi layanan untuk membahas kebutuhan yang nyata
Pilihan domain JagoWeb dapat ditinjau pada https://www.jagoweb.com/domain-murah dan informasi produk lainnya tersedia di https://www.jagoweb.com/. Gunakan kedua halaman sebagai pintu awal pembahasan layanan, lalu konfirmasikan dukungan record serta pengelolaan sertifikat sesuai akun yang dipakai. Jangan menganggap semua kombinasi domain, DNS, hosting, dan aplikasi mempunyai alur pembaruan yang sama. Rencana yang baik mengikuti susunan layanan sebenarnya dan menyebut tanggung jawab masing-masing pihak.
Pemilik bisnis dapat menilai kesiapan dari empat bahan kerja: inventaris nama, daftar penerbit yang dikonfirmasi, lokasi DNS berwenang, serta hasil uji pembaruan. Bahan tersebut lebih berguna daripada menyalin satu contoh record tanpa konteks. Ketika susunan layanan berubah, perbarui inventaris dan tinjau dampaknya pada CAA. Dengan demikian, kebijakan penerbitan sertifikat tetap dapat dijelaskan sebagai bagian pemeliharaan website, bukan pengaturan yang dibuat sekali lalu dilupakan.
Bacaan terkait
Sumber dan referensi